

🕵️ Чипы NVIDIA почти на $12 млрд для Китая: новый поворот в скандале с Хуангом
Компания Megaspeed, где руководящую должность занимала предполагаемая любовница Дженсена Хуанга Элис Хуан, оформила заказы на сотни тысяч передовых чипов NVIDIA для китайских компаний, сообщает WSJ.
Документы охватывают период с марта 2024 по июнь 2025 года. Саму Элис американские власти подозревают в связях с китайской разведкой.
❗️Почти $12 млрд — сумма заказов, а не подтвержденных поставок. Сколько оборудования действительно доставили, документы не устанавливают.
Ранее: Дженсен Хуанг готовит камбэк в Nvidia
Tokensales | News | Incrypted Plus
#брифинг ☀️Утренний брифинг с Александром за 16.11.2026
🏦 Индекс МосБиржи (MIX): В середине диапазона. Хорошие перспективы на шортовое движение к нижней границе диапазона 240 000 р.
💴💵 Юань и Доллар (Si, CNY): слабая картина по волатильности, шортовой сценарий остается в приоритете, но его потенциал невелик.
🛢 Нефть Brent (UKOIL): котировки движутся в восходящем канале, который имеет свойство возвращаться в свое начало. Я бы рекомендовал искать разворотные ситуации на максимумах дня для торговли в шорт
⛽️ Природный газ (NG): небольшим гэпом вниз открылся день, и есть хороший потенциал для продолжения этого гэпа в район значения 3.25$
🥇 Золото (XAUUSD): рост золота оказался фейковым, снижение продолжается.
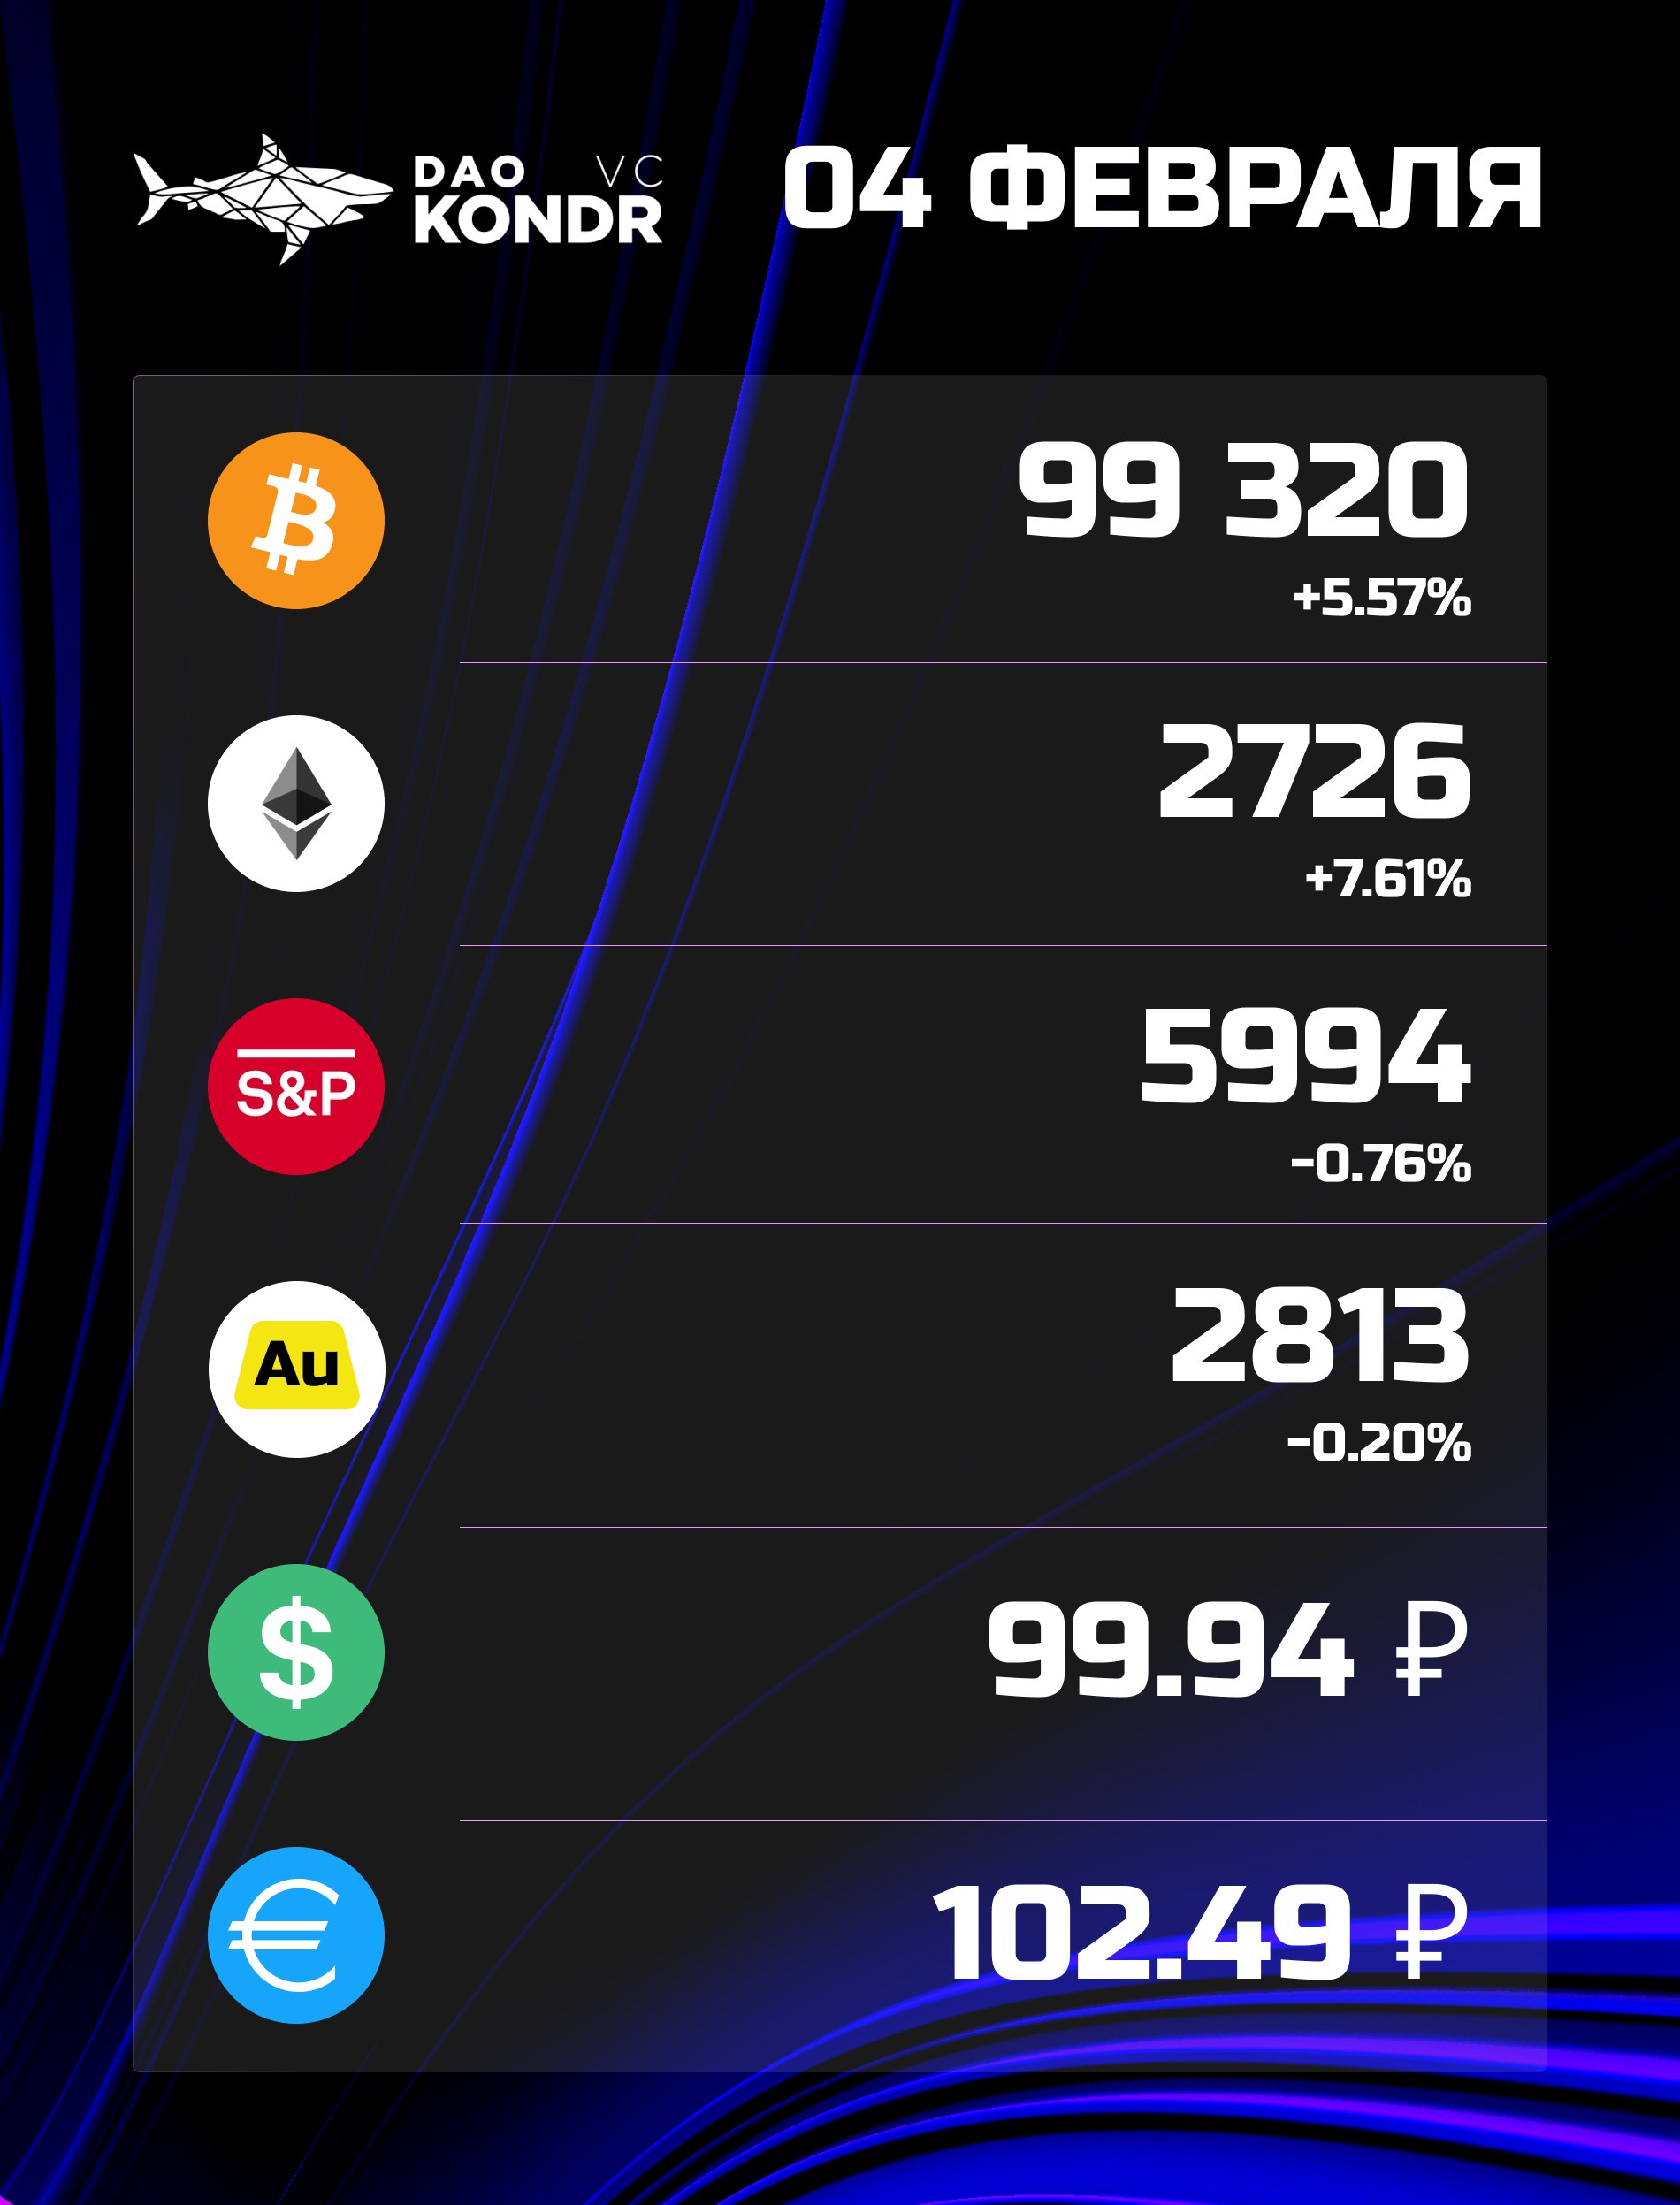
🪙💸 BTC и ETH: прошлая неделя дала рост волатильности и хорошее движение вниз. После него цена стоит на месте в консолидации. Всё это происходит в зоне летней поддержки и пока не дает преимущества в выборе направления
А как вы видите рынок сегодня ? Оставляйте комментарии, обсудим ! Всем удачи, профита, увидимся на канале!
📌 Откройте счет на бирже BYBIT вместе с XELIUS
Обучение | Клуб | Дилинг | Канал MAX
🧘♀️ Что происходит на крипторынке?
Порция крипто-дзена от СЕО Helius:
Либо рынкам навсегда хана.
Либо ты просто чрезмерно эмоционален.
Я позволю тебе самому решить, что более вероятно.
Триллионы.
⭐️ - поддерживайте канал реакцией
✔️ - подпишитесь на Крипто Сливы
Что произошло на крипторынке за выходные. Подборка от модераторов РБК Крипто. Форум
💱 Нажмите на цитату, чтобы прочитать целиком
Присоединяйтесь к форуму РБК Крипто | Подписаться на канал
Weekly: обвал биткоина, отставка CEO NVIDIA, мемкоины КНДР и будущее Ethereum
https://incrypted.com/weekly-obval-bytkoyna-otstavka-ceo-nvidia-memkoyny-kndr-y-budushchee-ethereum/
Редакция Incrypted подготовила для вас очередной дайджест о главных событиях в сфере криптовалют, блокчейна и искусственного интеллекта за неделю.
На этот раз внимание привлекли падение биткоина ниже $68 000 и масштабные ликвидации на рынке, отток миллиардов долларов из спотовых ETF, новые вызовы для Strategy и дискуссия о будущем Ethereum.
Кроме того, в центре внимания оказались расследования вокруг NVIDIA, новые схемы отмывания крипы хакерами из КНДР, усиление кибербезопасности и масштабные инвестиции в ИИ-инфраструктуру.
P.S.: Дайджест в формате видео можно посмотреть по ссылке.
Tokensales | News | Incrypted Plus
🇨🇾🇨🇾 Как закрыть сделку на Кипре наличными?
MoneyPort организует выдачу наличных от €10 000 в Ларнаке. Также на Кипре доступны Никосия и Лимассол.
✍️ Условия по услуге: перестановка наличных от €10 000 в крупных городах Европы за 1–2 дня.
Клиент получает деньги на месте, сделка закрывается без задержек и лишних проблем с трансграничными переводами.
Например, ситуация: компания покупает долю в кипрском бизнесе. Продавец хочет получить € наличными в Ларнаке. Средства у покупателя есть, но они на счетах в другой юрисдикции.
Классическая задача, которую легко решить через перестановку наличных. Это когда деньги нужны в конкретном городе, в конкретной валюте и в конкретный день.
Написать менеджеру / Отправить деньги
#ethereum #eth #ончейн
Кошелек продал 7 500 ETH на падении рынка
С 10 по 14 ноября кошелек 0x5CBC продал через CoW Swap 7 500 ETH за 14,51 млн USDS.
Средняя цена составила около $1 935 за ETH.
Аналитики связывают кошелек с Ethereum Foundation по цепочке старых переводов.
Выручка осталась у владельца в доходном токене sUSDS. На кошельке сохранилось еще 7 500 ETH. Источник
@SatoshiNews - главное о крипте
Криптокарта | eSIM | BingX
📱 IPO Anthropic: осталось 2 дня для подачи заявки!
Уже 18 ноября ожидается определение цены IPO Anthropic - разработчика Claude и одного из крупнейших игроков мировой индустрии ИИ.
Предварительная цена размещения - $70–78 за акцию. При этом на предбиржевых площадках уже обсуждаются значительно более высокие цены.
📊 Как можно зафиксировать разницу в цене?
Один из вариантов - участие в IPO с последующим хеджированием.
Например, инвестор получает акции по $75 и после подтверждения аллокации открывает встречную короткую позицию по $97,50.
Разница составляет $22,50 на акцию, или 30% до расходов.
Такая стратегия позволяет снизить зависимость результата от дальнейшего движения котировок. Возможность хеджирования и итоговая доходность зависят от доступности инструментов, стоимости финансирования и других условий сделки.
📱 Разбор Anthropic уже доступен в Scor
Наши аналитики подготовили подробный разбор инвестиционного предложения: бизнес компании, финансовые показатели, оценка перед IPO и ключевые условия участия.
Изучить его можно в приложении SharesPro, во вкладке Scor.
📈 Участие через Prime IPO
• Минимальная сумма - $5 000
• Возможность подать заявку на акции по цене IPO
• Самостоятельный выбор сделок
• Фактическая аллокация определяется по результатам размещения
• Дедлайн приема заявок 18 ноября 17:00
Если рассматриваете участие в IPO Anthropic, свяжитесь с @Makarov_SharesPro для уточнения дедлайна приёма заявок и условий сделки.
📲 Приложение SharesPro:
App Store | Google Play
🚀 ⚡ Alibaba выпустила Qwen4-Max — заявка на лидерство в LLM
11 ноября Alibaba запустила предварительную версию Qwen4-Max — первой модели линейки Qwen4. По заявлению компании, она обходит Claude Fable 5.1 от Anthropic и Kimi K3.1 Pro от Moonshot по ключевым бенчмаркам.
Что важно:
– Модель мультимодальная и уже доступна в Qwen Chat и через API.
– Пока это тестовая версия, полный релиз ожидается на следующей неделе — через Alibaba Cloud Model Studio.
Для рынка это ещё один сигнал: китайские лаборатории больше не догоняют, а открыто заявляют о лидерстве по бенчмаркам. Если цифры подтвердятся в независимых тестах, расклад в топе LLM заметно поменяется.
⛏ Luxor подтвердила: через её панель Commander у майнеров угнали мощность
В ночь на 15 ноября асики части клиентов Luxor сами переключились на пул OCEAN и начали майнить на чужой адрес. Хостинг-провайдер CoreX поднял тревогу в 03:08 UTC.
Вечером Luxor подтвердила: вход нашли через Commander, программу для управления парком машин. Затронуто «чуть больше десятка клиентских аккаунтов», дыру закрыли за два часа, данные из систем не утекли. Каждому клиенту компания обещает выплатить столько, сколько его машины намайнили бы без взлома. Пул Luxor и прошивка LuxOS, по словам компании, не пострадали.
Цифру «64 000 машин», которая разошлась по соцсетям, Luxor не называла. Зато виден результат для взломщиков: в блоке 975 995 пула OCEAN и в блоке 976 029 их адрес получил в сумме около 0,16 BTC, примерно $10 тыс. Сами они блоков не нашли, но OCEAN делит награду между всеми, чья работа попала в расчётное окно.
Тем, кто управляет фермой через облачные панели, стоит сверить адрес пула и имя воркера на каждой машине. Полный разбор Luxor обещает позже, без срока.
#Кибербезопасность #Майнинг
📈 Bybit — бонусы до $30 000 · партнёрская ссылка
🔗 Мои каналы: Youtube • X • Сайт
Tokengram.ru использует Яндекс.Метрику, чтобы понимать, как посетители пользуются сайтом. Метрика сохраняет в браузере идентификатор и передаёт его вместе с вашим IP-адресом. Подробнее в политике обработки данных .