🤖 Meta бесплатно отдает ИИ-агента Muse с лимитом 100 млн токенов в неделю

Meta открыла доступ к Muse — персональному ИИ-агенту, который может самостоятельно работать с почтой, календарем и браузером, выполнять задачи в фоне и запускать собственных субагентов. Компания называет Muse шагом к «персональному суперинтеллекту». Агент работает в отдельной облачной виртуальной машине, а доступ к внешним сервисам и передаче данных контролирует независимая система Sentinel. Meta также разрешила Muse совершать покупки с подтверждением пользователя и открыла багбаунти до $300 000 за обнаружение критических уязвимостей. Базовый доступ — до 100 млн токенов в неделю бесплатно. Tokensales | News | Incrypted+

👍 Школьники исправляют TON

13-летний подросток с помощью Claude Code нашёл баг в блокчейне TON и получил $4 000 по багбаунти от TON Core. Парень сам отсеял ложные срабатывания ИИ. Если вы хотите также, то учтите правила: 🛑Некорректный репорт = бан = будущие репорты тоже не примут; 🛑LLM для поиска — окей, но нужна проверка перед отправкой; 🛑Возраст и опыт неважны, важна реальность бага. Дерзайте. @Notyou

Листинг IMU уже близко!

Immunefi — проект, о котором мы неоднократно писали ранее, — анонсировал TGE токена IMU. После сейла с переподпиской почти 30x следующий этап — листинги на Bybit и Gate, а также лаунчпулы на MEXC и Bitget, где можно получить дополнительные IMU. Почему Immunefi вообще важен Безопасность — самый важный аспект в крипте. Именно поэтому Immunefi вышел за рамки «агрегатора багбаунти» и выстраивает полноценную security-платформу. - Immunefi — единая платформа безопасности для крипты, своего рода «App Store» для защиты протоколов. - Проект уже зарабатывает и полностью сфокусирован на развитии IMU. - IMU — механизм захвата ценности экосистемы по мере роста роли Immunefi. - Безопасность — базовый рынок крипты. По модели TradFi он может составлять десятки и сотни миллиардов долларов. Отдельно отметим, что World Liberty Financial (WLFI) публично упоминали Immunefi, что отражает интерес крупных игроков к сегменту криптобезопасности и самой платформе. Поэтому проект как минимум стоит держать в поле зрения. P.S.: Следить за обновлениями по Immunefi можно в официальном Telegram-канале проекта. Tokensales | News | WaitingRoom
Изображение поста

Сейл Immunefi на CoinList заканчивается уже через час!

Сегодня в 19:00 по Киеву завершается продажа токена IMU — нативного актива крупнейшей Web3 багбаунти-платформы Immunefi. Все ключевые детали мы разбирали в нашем посте. Напомним: сейл проходит в формате Filling Up from the Bottom, а чтобы повысить шансы на аллокацию, используйте промокод INCRYPTED. P.S.: CoinList переходит на полностью некастодиальную модель — теперь токены будут поступать сразу на ваши собственные кошельки. Больше деталей тут. Tokensales | News | WaitingRoom
Изображение поста
Сейл Immunefi на CoinList уже стартовал!
Сегодня в 19:00 по Киеву началась продажа токена IMU — нативного актива крупнейшей в мире багбаунти-платформы для Web3. Все ключевые детали мы разбирали в этом посте. Напомним: сейл проходит в формате Filling Up from the Bottom, а чтобы повысить шансы на аллокацию, используйте промокод INCRYPTED. Листинг ожидается в феврале 2026 года. Tokensales | News | WaitingRoom
Изображение поста
Сейл Immunefi на CoinList стартует уже сегодня!
Immunefi — крупнейшая в мире багбаунти-платформа для Web3, на которой зарегистрировано более 300 проектов. Теперь команда выходит с собственным токеном IMU. Детали: - тикер: IMU; - цена: $0,01337; - FDV: $133,7 млн (на 73% ниже прошлых раундов); - выделено токенов: 3,74%; - разлок: 100% на TGE. Старт — в 19:00 (Киев), формат — Filling Up from the Bottom. Чтобы повысить шансы на аллокацию, используйте промокод INCRYPTED. Листинг ожидается в феврале 2026 года. Больше информации — на сайте. Tokensales | News | WaitingRoom
Изображение поста
Изображение канала: Майнинг Кластер / Mining Cluster
🪙 Ethereum готовится к новому апгрейду — хардфорк Fusaka
Дата запуска в основной сети: 3 декабря 2025 года. ❓ Что изменится: 🔷Внедрение PeerDAS (EIP-7594) — удвоение пропускной способности сети. 🔷Постепенное увеличение объема данных в BLOB-объектах: первая неделя — с 6/9 до 10/15, вторая — до 14/21. 🔷Всего будет реализовано 11 EIP. 🔍 Контекст: 🔷После хардфорка Dencun (март 2024) использование BLOB-объектов выросло в 5 раз — с 0,9 до 5,1 на блок. 🔷Для тестирования Fusaka задействуют сети Holesky, Sepolia и Hoodi (октябрь–ноябрь). ⚡️ Ethereum Foundation запускает 4-недельный аудит с багбаунти в $2 млн, чтобы найти уязвимости до релиза. Следующий крупный апгрейд — Glamsterdam (2026). Он будет сфокусирован на масштабируемости, безопасности и UX. 👌Mining Cluster TG | Dzen 📚 | Web 🌐
Изображение поста
Изображение канала: Crypto Solyanka Education
Зачем нужны багбаунти-программы — и почему они важнее аудитов?
Аудит пройден — можно расслабиться? Не совсем. В крипто и Web3 аудит — это проверка кода независимыми экспертами. Но даже после аудита проекты не раз горели из-за багов. Почему? Потому что аудит — это снимок в моменте, а код живёт и меняется. Именно поэтому багбаунти-программы стали настоящим спасением. Багбаунти это открытый конкурс, где этичные хакеры и исследователи ищут уязвимости в твоём проекте. За найденные баги им платят — чем серьезнее баг, тем больше вознаграждение. Почему багбаунти важнее аудита? ✔️ Постоянный процесс, а не одноразовая проверка ✔️ Разные глаза — разные подходы и больше шансов найти скрытые уязвимости ✔️ Хакеры мотивированы найти баги до злоумышленников ✔️ Быстрая реакция на новые уязвимости в обновлениях и интеграциях ✔️ Улучшает репутацию проекта и доверие сообщества Одного аудита часто недостаточно, потому что аудиторы работают по шаблонам и чеклистам, из-за чего уникальные баги могут остаться незамеченными. Кроме того, ограничены время и бюджет, код меняется после проверки, а некоторые уязвимости проявляются только в редких условиях, которые не всегда покрываются аудитом. Примеры, когда багбаунти спасали проекты: ➜ Критические баги в DeFi-проектах находили именно багбаунтери, а не аудиторы ➜ Bug bounty позволил обнаружить проблемы с правами доступа и logic bugs ➜ В 2024 году несколько проектов предотвратили крупные взломы именно благодаря багбаунти Как запустить эффективный багбаунти? ✔️ Определи чёткие правила и критерии оценки ✔️ Публикуй программу на платформах: HackerOne, Immunefi, Bugcrowd ✔️ Обеспечь прозрачность и коммуникацию с хакерами ✔️ Выплачивай справедливые вознаграждения и поддерживай долгосрочные отношения ❗️Багбаунти — это не «страховка», а живой щит, который работает 24/7. Аудит даёт старт, багбаунти — защиту на долгую дистанцию. В Web3, где каждая ошибка — деньги, багбаунти — твой лучший друг. #Web3
Изображение поста
Изображение канала: BOYKOFF | КАК ЗАРАБОТАТЬ В ИНТЕРНЕТЕ
💥 Новый инвестиционный пул — ПАММ BTC/USD
Открываем ПАММ-счёт, торгующий парой BTC/USD на алгоритме. 🔹 Пул до $1,000,000 🔹 Депозит в BTC 🔹 Макс. вклад — $500 в BTC 🔹 1 аккаунт = 1 депозит 🔹 Срок — 14 дней 🔹 Доходность: 8%–15% 🔹 Начисление в конце срока ⚠️ Депозиты не участвуют в партнёрской программе. Бонусы не начисляются. Инвестируй в алгоритм — зарабатывай с умом. 💼📈 🔗 РЕГИСТРАЦИЯ В SL HOLDINGS ✅Информация по компании SL HOLDINGS 📹 Видео обзор SL HOLDINGS ➡️ https://www.youtube.com/watch?v=CaTWbh_BBag Мои ресурсы | ▶️YouTube |САЙТ | 💬ЧАТ BOYKOFF | 🕊 Twitter  |🤖 БЕСПЛАТНЫЙ БОТ| 📱 Канал по трейдингу | 💬Чат по трейдингу Мои биржи | 🔶Binance | 📈Bybit | 📈MEXC | 🪙OKX #slwallet #заработок #багбаунти #крипта #онлайнденьги #пассивныйдоход #airdrop #выплата
Изображение поста
Изображение канала: Crypto Bull | Скупка монет
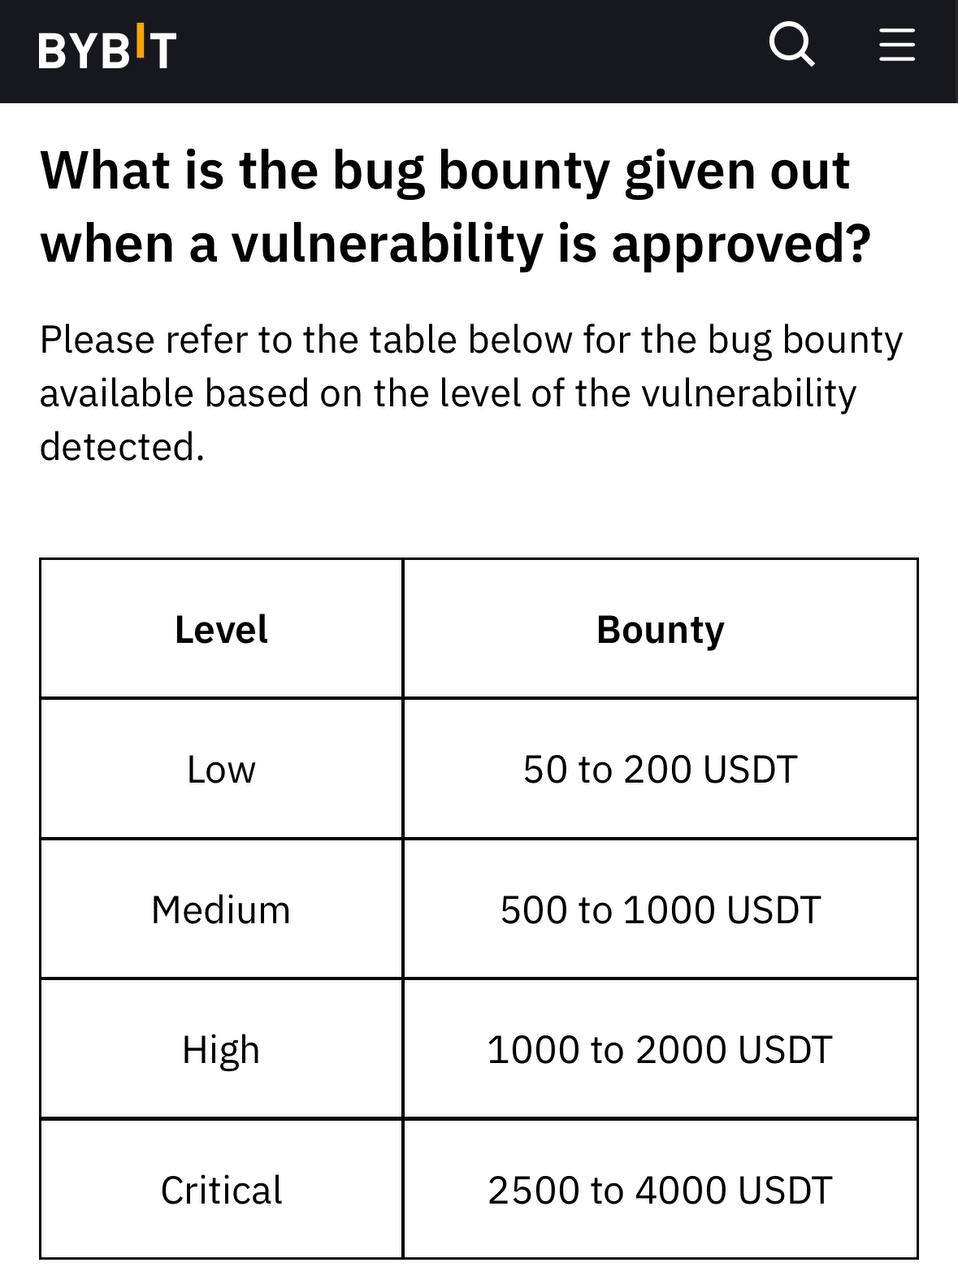
😅 Багбаунти от Bybit за найденную уязвимость:
Небольшая уязвимость — 50-200 USDT Средняя — 500-1,000 USDT Серьезная — 1,000-2,000 USDT Критическая — 2,500-4,000 USDT Но в связи с последними событиями, добавилась ещё одна: Самая критическая — 1,400,000,000 USDT 😂 🐃Crypto Bull | Чат по крипте
Изображение поста
Изображение канала: CryptOVER - Бунт в крипте
🥷 Северокорейские хакеры Lazarus, взломали Bybit в результате чего, спиздили около 400 000 ETH (1.5 млрд).
🎃 Хакеры заполучил контроль над кошем, через подмену интерфейса кошелька. При подписании мультисиг-транзакции работяги биржи видели правильный адрес. 🔏 Хакеры уже начали отмывать бабки через крипто-миксеры. 🔹 С момента взлома пошли массовые выводы с биржи. Работяги в панике пытаются вывести свои кровные. Bybit пришлось взять в долг у Бананса и других бирж уже более 90 000 ETH, чтобы хоть какт-о стабилизировать ситуацию. ❌ Однако потом все же пришлось заморозить все выводы. Bybit заявили, вернут со своего кармана все спизженные Эфиры. 🕔 Уголек Артур Хейс обратился к Бутерину с просьбой откатить сеть Эфира, как это было после DAO-хакера в 2016 году. Однако Виталя игнорит, так как это противоречит децентрализации. 🦢 Благо черного-лебедя не произошло. Рынок ушел лишь в небольшую коррекцию и то уже наблюдаются откупы. 😐 Однако самый прикол в том, что этот взлом — может стать самым позитивным событием для Эфира за последние несколько лет. Ведь теперь Bybit должен выкупить $1.4 лярда в ETH, чтобы восполнить кошельки. 🇰🇵 Теперь Северная Корея 14-й по величине холдер Эфира в мире, опережая даже Бутерина и Ethereum Foundation. 🖥 В сети форсят слухи, что есть вероятность, что хакеры могут еще находится в зараженной системе биржи и ебануть снова. А всего этого можно было избежать, если бы они не были жопашниками и платили не какие-то жалкие $4k в своей программе багбаунти за наход критической уязвимости.😏 ☢️Теперь же эти щекели могут пойти на финансирование ядерной программы Северной Кореи. Общая сумма с атак Lazarus уже превышает $3 млрд 💩 💩💩💩 __________________ ❗️ ДИСКЛЕЙМЕР И ROADMAP 💳 ИНСТРУКЦИЯ ПО ПОКУПКЕ 🛒 КУПИТЬ $GOVNO В TONKEEPER 🛒 КУПИТЬ $GOVNO В STONFI 📈 ГРАФИК | SITE 🌐 👿 RAID-CHANNEL | TWITTER 🕊 🇷🇺 RU CHAT | Шлюз для интеграции в ваши проекты 🤝
Video is not supported