💪🏼Спортсмены! Важная новость!

⏺Настало время подсчета результатов, необходимо каждому подключить свой кошелек для раздачи токенов. ⏺Так же, это нужно для того чтобы исключить ботов. 🙏🏼Пожертвование - дело добровольное! ⏺Мы на финишной прямой! 💰Понимаем, у вас накопилось много вопросов, и мы дадим на них ответы, на грядущей неделе! 💪🏼Всем спорт!
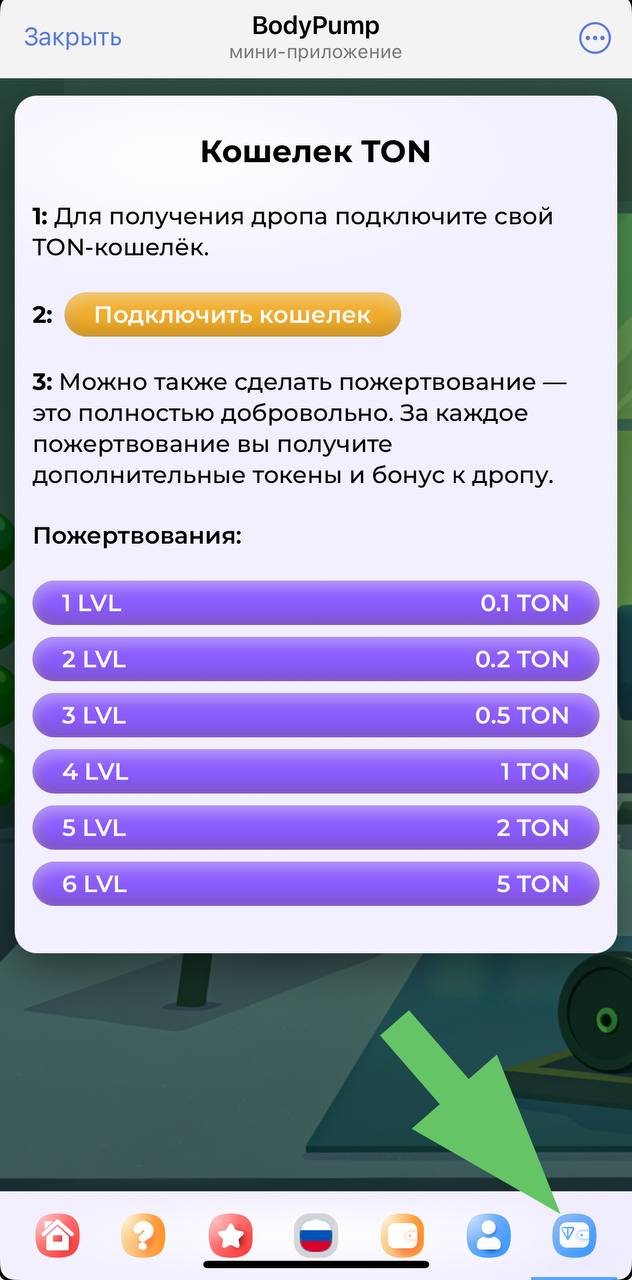
Изображение поста

#solana #dtcc #токенизация

DTCC выйдет на Solana с ограничениями Американская расчетно-депозитарная корпорация DTCC планирует токенизировать часть ценных бумаг на Solana во второй половине 2027 года. Но хранить и переводить их смогут лишь кошельки, зарегистрированные участниками DTC. Прямой доступ розничных инвесторов и DeFi пока остается закрытым. Аналитики считают, что эффект для сети зависит от реальных торгов и использования токенов как залога. Общий объем активов не гарантирует роста числа транзакций или спроса на SOL. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX

#взлом: Дуров сказал «взлома нет» - Касперский поймал реальные атаки 🤬

😐 Ранее писали как Telegram открыл все чаты для ботов и виджетов. В этих виджетах нашли дыру, Дуров клялся что удалённо никого не взломать - а Касперский уже подтвердил уязвимость. Фишка в том что жертве ничего нажимать не надо. Просто заходишь на канал с компа - и всё. Как работает эксплойт: В ночь на 13 ноября Касперский засёк первые атаки. Заходишь в Telegram-канал на ПК, тихо стартует PowerShell, качает и ставит WebRAT (Salat Stealer). Ни одного клика. Что делает малварь: 🟢Выносит данные криптокошельков 🟢Угоняет аккаунты Telegram, Discord, Steam 🟢Подменяет адрес кошелька в буфере обмена 🟢Кейлоггер, скрины, вебка и микрофон То есть зашёл почитать новости - отдал сид-фразы и всю переписку. Что сделал Telegram: Тихо вырубили отправку новых HTML-виджетов, старые в чатах пока живут. Параллельно тестят Lockdown Mode в бете на macOS - прячет виджеты и подозрительные стикеры, рубит превью ссылок и платежи. 🗒 Дуров доказывал что удалённого взлома одним сообщением не существует - Касперский показал обратное. Пока нет фикса - виджеты не трогаем вообще. Slavik | Updates | Инстаграм | ИИ Клуб

👀 Так что там по итогу?

Расследование зашло в тупик 🇨🇳 Китайская шпионка все еще на свободе, Панда под домашним арестом, а к делу каким-то образом подключилась и пташка. 😭 Вместо допросов они втроем ждут GTA 6 и наслаждаются жизнью. Судя по всему, секреты AvanChange никому уже не интересны. 🎉 Но главное, что обмен для покупки прошел успешно ⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯ Обмен • Чат • Конкурсы • Навигация
#биткоин #сэйлор #юмор
Сэйлор вернулся к делам и встретил медведя Майкл Сэйлор опубликовал новый ролик о возвращении к работе, где он вступает в схватку с медведем. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX
#nydfs #реклама #регулирование
Нью-Йорк ужесточает правила крипторекламы Финансовый регулятор штата Нью-Йорк NYDFS выпустил рекомендации по рекламе криптокомпаний. Регулятор ожидает внедрения этих мер к 10 мая 2027 года. Реклама не должна вводить в заблуждение, преувеличивать преимущества или обещать торговлю без комиссий, скрывая другие расходы. Оплату за отзывы и рекомендации нужно раскрывать. Компании должны наладить проверку достоверности рекламных материалов и четко распределить ответственность за рекламу и маркетинг. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX
#binance #кндр #безопасность
США добиваются изъятия $1,2 млрд после взлома Binance Минюст США получил разрешение суда на изъятие или заморозку более $1,2 млрд из $6,3 млрд, похищенных у Binance 29 октября. Всего заморожено свыше $2,7 млрд. ФБР связывает атаку с группой TraderTraitor из КНДР. В отдельном деле власти изъяли облачную инфраструктуру FaceStealer. Ее участники похитили более $400 млн за 18 месяцев: хакеры применяли дипфейки на видеозвонках и под видом устранения неполадок убеждали жертв установить вредоносное ПО. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX
💱 Криптовалюты почти целиком утратили рост с августа по октябрь. Общая капитализация крипторынка упала на 25% от сентябьского пика.
⚠️ Касперский: троян WebRAT атакует через Telegram
▪️ «Лаборатория Касперского» зафиксировала попытки заражения ПК трояном WebRAT (Salat Stealer) при посещении отдельных Telegram-каналов. ▪️ Специалисты предполагают, что злоумышленники могли воспользоваться уязвимостью новых HTML-виджетов мессенджера. ▪️ Атаки через Telegram создают риск утечки данных и крипто-кошельков у пользователей. #Telegram #Crypto #Security SOSUN
📱 1 нажатие /start и чужой код на телефоне: что проверить в Telegram для Android
11 ноября исследователи V12 показали ролик: человек запускает бота, приходит виджет, и на телефоне сам открывается калькулятор. Так демонстрируют запуск чужого кода. Telegram в тот же день ответил, что ошибку исправили и обновление уже получили все. 13 ноября Bybit предупредила: заражённый телефон ставит под угрозу и другие приложения, включая криптокошельки. Что сделать сейчас • обновить Telegram из Google Play или с telegram.org, а не по ссылке из сообщения • не запускать незнакомых ботов и не открывать их виджеты • не переходить по ссылкам, даже если они выглядят официальными • сверять каналы бирж и кошельков по адресу с их сайта Технических подробностей V12 не раскрыла, сведений о реальных атаках нет. #Telegram #Кибербезопасность 🔗 Мои каналы: Youtube • X • Сайт
Биткоин ниже $66 тыс. От сентябрьского пика курс BTС потерял около 24%