#биржи #безопасность

Хакеры подменяют криптоадреса с помощью вредоносного кода В SlowMist обнаружили вредоносный JavaScript-код в китайской системе поддержки клиентов Udesk, которую компании, включая криптобиржи, подключают к своим сайтам. Вредоносный код загружается через подключенную систему поддержки и меняет адреса пополнения на страницах сайтов и в буфере обмена, крадет личные данные и может позволить злоумышленникам получить доступ к аккаунту пользователя. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX

🐉 605 смертей ради одного дракона

Четыре ИИ-агента на базе Gemini 4 Argon от Google DeepMind прошли Minecraft без помощи человека: сами делили задачи, добывали ресурсы и строили стратегию. На победу над Драконом Края ушло 27 часов 14 минут, 2783 программы на JavaScript и 229 сообщений между агентами. Правда, на лёгком уровне сложности.

Залетаем в тестнет от Asentum

Asentum - это проект, который разрабатывает собственную сеть на JavaScript, которая должна быть устойчивой к взлому с помощью квантовых компьютеров Сейчас у проекта проходит награждаемый тестнет, в котором мы можем поучаствовать Что нужно делать? 1. Открываем сайт, коннектим кошелек и твиттер - ТЫК 2. Затем скачиваем расширение - ТЫК 3. Забираем токены в кране - ТЫК 4. Выполняем задания на платформе и ежедневно тыкаем дейлик 5. Если умеете, то попробуйте стать валидатором, может и там чего накинут - ТЫК Токен уже запущен, а тестнет проходится за пару минут, так что, имеет смысл попробовать открутить, а там может и копейку накинут на ход ноги

⚡️Криптобезопасность: враг по принуждению

История интересна тем, что вредоносная программа не приходит на компьютер в привычном виде. Злоумышленники нашли способ заставить сам браузер собрать её из отдельных частей. И речь не о какой-то уязвимости браузера – его просто используют как инструмент для создания и доставки вредоносного файла. ✍️ Схема называется SourTrade. Это вредоносная рекламная кампания, которая действует как минимум с конца 2024 года и ориентирована прежде всего на трейдеров и владельцев криптовалют. Злоумышленники размещают рекламные объявления, которые ведут на сайты, очень похожие на настоящие TradingView, Solana или Luno. Страницы адаптированы под 25 языков и распространяются как минимум в 12 странах. ✈️ Но есть еще одна хитрость – сайт сначала проверяет, кто на него пришел. Если это исследователь безопасности, автоматический сканер или бот, ему могут показать просто пустую страницу. А обычному пользователю демонстрируется убедительная копия нужного сервиса с предложением скачать приложение. То есть преступники стараются не только обмануть жертву, но и скрыть саму атаку от тех, кто пытается её обнаружить. 🌐 Дальше начинается самое необычное. Вместо одного готового вредоносного .exe браузер получает набор отдельных компонентов и инструкцию, как их соединить. Для этого используются ServiceWorker и SharedWorker, а основой служит вполне легитимная среда выполнения Bun для JavaScript. Браузер получает необходимые части, обрабатывает их и фактически превращается в своеобразный сборочный цех для вредоносной программы. 👌 Причем для каждой сессии используются случайные параметры. В результате собранный файл у разных пользователей получает разный хеш, хотя вредоносная нагрузка остается той же. Это серьезно усложняет работу защитных систем, которые привыкли искать уже известные вредоносные файлы по их цифровому отпечатку. 🔵 На этом хитрости не заканчиваются. После сборки файл передается браузеру таким образом, что Windows видит источником загрузки именно тот сайт, на котором находилась жертва. При этом сохраняется стандартная метка Mark of the Web. Получается довольно хитрая конструкция: компоненты приехали из разных мест, а готовый файл выглядит так, будто его загрузили непосредственно с посещенного сайта. 🔺 Исследователи Confiant подробно изучили именно механизм доставки и сборки, но не анализировали поведение готового файла после запуска. Поэтому точно сказать, что именно делает финальная вредоносная программа, по этому исследованию нельзя. Однако SourTrade связывают с более ранней кампанией, где под видом TradingView распространялся стилер, способный красть пароли, cookie, данные криптокошельков, перехватывать нажатия клавиш и делать скриншоты. ❗️ В этом случае основное правило безопасности остается прежним: не скачивайте программы для торговли, криптокошельки и другие финансовые приложения по рекламным ссылкам. Лучше самостоятельно открыть официальный сайт нужного сервиса и скачать программу оттуда. А перед запуском установщика стоит проверить издателя и цифровую подпись. 👀 В этой истории браузер не стал врагом сам по себе. Просто злоумышленники нашли способ заставить его работать на себя. И пока мы думаем, что просто скачиваем приложение для работы с криптой, наш компьютер уже может собирать совсем другую программу.
🔐 ⚡ Гигантская атака на NPM: 2000+ пакетов заражены
Хакеры скомпрометировали более двух тысяч пакетов в реестре NPM, включая популярную библиотеку Keyv с ~127 млн загрузок в неделю. Это одна из самых масштабных атак на цепочку поставок за последнее время. Для криптоиндустрии угроза особенно серьёзная: такие библиотеки используют кошельки, биржи и Web3-проекты. Если разработчики установили заражённую версию, злоумышленники могли получить доступ к секретным ключам и внутренним данным. Исследователи связывают атаку с северокорейскими группировками, которые системно поражают экосистему JavaScript. Похожие кампании фиксировали у Red Hat и через Claude AI. Что делать: проверьте версии установленных пакетов, обновите Keyv до патченной версии и перевыпустите ключи доступа при подозрении на компрометацию. Безопасность цепочки поставок снова становится главной головной болью индустрии 🛡️
📒 Эра мини-аппов в TON подходит к концу?
⚫️ Сегодня Tonkeeper объявил, что 27-го июля закроет Mini App версию кошелька. Решение выглядит неудивительно: по словам команды, большинство пользователей давно используют мобильные приложения, поэтому разумнее направить ресурсы на развитие iOS- и Android-клиентов. При этом счётчик активности показывает примерно 40 тысяч ежемесячных пользователей в Mini App Tonkeeper. ⚫️ Решение команды хорошо показывает, что произошло с рынком мини-аппов после прошлогоднего хайпа. По данным Find Mini App, месячная аудитория Telegram Mini Apps упала с 1,54 млрд пользователей в апреле 2024 года до примерно 110 млн сейчас. У бывших лидеров кликер-бума всё ещё хуже: MAU в Hamster Kombat и DOGS просел больше чем на 99%, а аудитория обоих приложений теперь держится ниже 1 млн пользователей. ⚫️ Интересно, что обычные текстовые боты чувствуют себя заметно лучше. Их активность продолжает расти — во многом из-за AI-агентов и GPT-ботов, где пользователю не нужен отдельный интерфейс: достаточно написать сообщение и получить действие в ответ. ⚫️ Сам Telegram под стать тренду тоже продолжает двигать платформу ботов. Недавно часть пользователей получила доступ к BotCloud — новой функциональностей для разработчиков ботов, которая позволит запускать приложения прямо на инфраструктуре Telegram. Разработчику больше не нужно поднимать свой сервер: JavaScript-код можно будет вставить прямо в BotFather, а Telegram выполнит его в облаке. ⚫️ Что ж, ждём, что из этого получится. Вдруг следующий шаг MTONGA окажется связан именно с новой платформой для ботов. Ответ узнаем уже скоро. @thedailytonrus
Изображение канала: Крипто ТВ
Скрытая угроза: SlowMist предупреждает о масштабной атаке на Web3-разработчиков и пользователей
Эксперты по кибербезопасности из компании SlowMist выявили скоординированную кампанию по краже конфиденциальных данных в сфере децентрализованных финансов. Злоумышленники активно внедряют вредоносные JavaScript-инфостилеры через поддельные GitHub-репозитории популярных торговых ботов и скомпрометированные пакеты библиотек для DeFi-разработки. Внедренный софт нацелен на незаметное хищение seed-фраз, закрытых ключей от криптокошельков и сессионных файлов браузеров, что ставит под угрозу безопасность как конечных пользователей, так и инфраструктурных Web3-команд. 📺Крипто ТВ📺
Изображение канала: COIN DIGGERS
🔒 ⚠️ Атака на DeFi: воруют ключи и сид-фразы
Команда SlowMist зафиксировала угрозу для всех, кто работает с DeFi. Злоумышленники распространяют JavaScript-инфостилеры через поддельные репозитории торговых ботов и DeFi-пакетов. Вредоносное ПО похищает: – сид-фразы и приватные ключи криптокошельков – данные браузера: cookies, пароли, API-токены – другую конфиденциальную информацию Схема маскируется под легитимные инструменты разработчиков. Перед установкой пакета или скрипта проверяй команды, смотри репутацию репозитория и не доверяй слепо ссылкам. Безопасность начинается с внимательности к каждой строчке кода 🛡️
Изображение канала: САТОШИ NEWS
#риски
В SlowMist обнаружили масштабную атаку на npm-экосистему, нацеленную на пользователей DeFi и разработчиков торговых ботов Злоумышленники распространяют JavaScript-инфостилеры через поддельные репозитории торговых ботов и DeFi-пакеты в npm. Вредоносное ПО ворует seed-фразы, приватные ключи, данные криптокошельков, cookies, пароли, API-токены и другие конфиденциальные данные. Источник @SatoshiNews - главное о крипте канал | сайт | ❤ биржа
Изображение канала: COIN DIGGERS
🚨 🔥 Хакеры взломали NPM-пакеты Red Hat — под угрозой десятки тысяч разработчиков
Злоумышленники скомпрометировали более 30 официальных пакетов NPM от Red Hat. Они суммарно скачиваются свыше 116 000 раз в неделю, а заражённый код уже осел в 300+ GitHub-репозиториях. Атака продолжается до сих пор. Вредонос умеет вытаскивать GitHub-токены, облачные ключи, SSH и данные криптокошельков. Попасть в ваш проект он может через обычное обновление библиотеки — и вы даже не заметите. «Это один из крупнейших компрометаций доверенных пакетов в истории экосистемы JavaScript», — отмечают исследователи. Это опасный прецедент: если под удар попал такой гигант открытого кода, как Red Hat, значит, под угрозой вся экосистема JavaScript и корпоративных приложений. Проверяйте зависимости и включайте two-factor везде, где можно 🔐
Изображение канала: Crypto Updates | Славик инвестор
#Инфополе: через 5 лет крипты не будет - она станет просто деньгами 🤔
😐 Ранее писали про книгу CZ и его войну с OKX. В новом интервью он дропнул куда более жёсткий тейк. CZ зашёл на подкаст Wolf of All Streets и выдал: Через 5 лет мы перестанем говорить "крипта" - как перестали говорить "интернет". Не обсуждаем же TCP/IP и JavaScript - просто юзаем. С криптой будет так же. Почему именно блокчейн а не банки: 🟢AI-агент не пройдёт KYC 🟢AI-агент не проведёт карту через терминал 🟢Агенты делают в миллион раз больше транзакций чем люди 🟢Банки физически не потянут такой объём В другом интервью (1:45:00) с Чаматом CZ добавил - скоро у каждого будут сотни и тысячи агентов в фоне. Покупают, продают, переводят. Единственный рельс - блокчейн. Skin in the game: 🟣95% состояния CZ в крипте (BNB + BTC) 🟣Forbes оценивает в $111 ярдов - он спорит 🟣BNB Chain запустил ERC-8004 для ончейн-айди AI-агентов 🗒 Чувак с $111 ярдами говорит что крипта - не актив а инфраструктура будущего. Аргумент про AI-агентов сильный, как их настраивать разбираем в ИИ-клубе. Slavik | Updates | Инстаграм | ИИ Клуб
Изображение канала: LEOMINING
В крупнейшем менеджере пакетов JavaScript — NPM — обнаружена массовая атака: вредоносный модуль Shai Hulud заразил более 400 библиотек и начал быстро распространяться через цепочки зависимостей, затрагивая, в том числе, криптовалютные проекты.
❓ Что произошло Эксперты Phylum и Wiz.io сообщили о новой кампании вредоносного ПО под названием Shai Hulud. Заражённые пакеты автоматически подменяли файлы зависимостей, что превращало атаку в своеобразный «червь»: каждый инфицированный пакет заражал другие, к которым был подключён. По текущим оценкам: 🤩 заражено 400+ NPM-пакетов; 🤩 под угрозой оказались около 25 000 репозиториев, и количество растёт на ~1000 каждые 30 минут; 🤩 среди пострадавших — библиотеки, связанные с ENS.js, криптографией и инструментами для работы с Ethereum-адресами. NPM остаётся основным хранилищем библиотек для JavaScript/Node.js, и подобные атаки могут влиять на миллионы разработчиков и тысячи проектов. ❗️ Чем опасна атака Shai Hulud способен: 🔵подменять адреса получателей в криптовалютных транзакциях; 🔵перехватывать чувствительные данные; 🔵незаметно расширять заражение на новые пакеты; 🔵внедряться в проекты через обычное обновление зависимостей. Особенно уязвимы криптопроекты, где даже небольшая модификация кода может привести к потере средств. 🔔 Как защититься: ❗️Проверяйте адрес получателя перед отправкой любых криптовалют. ❗️Не устанавливайте расширения и приложения, требующие доступ к вашему кошельку без острой необходимости. ❗️Пините версии зависимостей или используйте lock-файлы (package-lock.json / pnpm-lock.yaml). ❗️Следите за обновлениями безопасности в репозиториях, которыми пользуетесь. Инцидент демонстрирует уязвимость экосистемы открытого ПО: атака через зависимости становится всё более распространённой и потенциально более разрушительной, чем прямые взломы кошельков. Распространение вредоноса в NPM подчёркивает необходимость более строгих процедур проверки кода и осторожности при обновлениях библиотек. Для криптопользователей такая атака — напоминание, что подмена адреса может произойти на уровне инфраструктуры, а значит, контроль каждого шага отправки средств остаётся обязательным. ❤️ Подписывайтесь на наши соц. сети 📎 YouTube 📎 ВК 📎 Дзен 🤩 @Leomining_ru_bot 📞 8 800 333-9-777
Изображение поста
Изображение канала: INVESTCOIN
🧛‍♂️ 🔤🔤🔤🔤
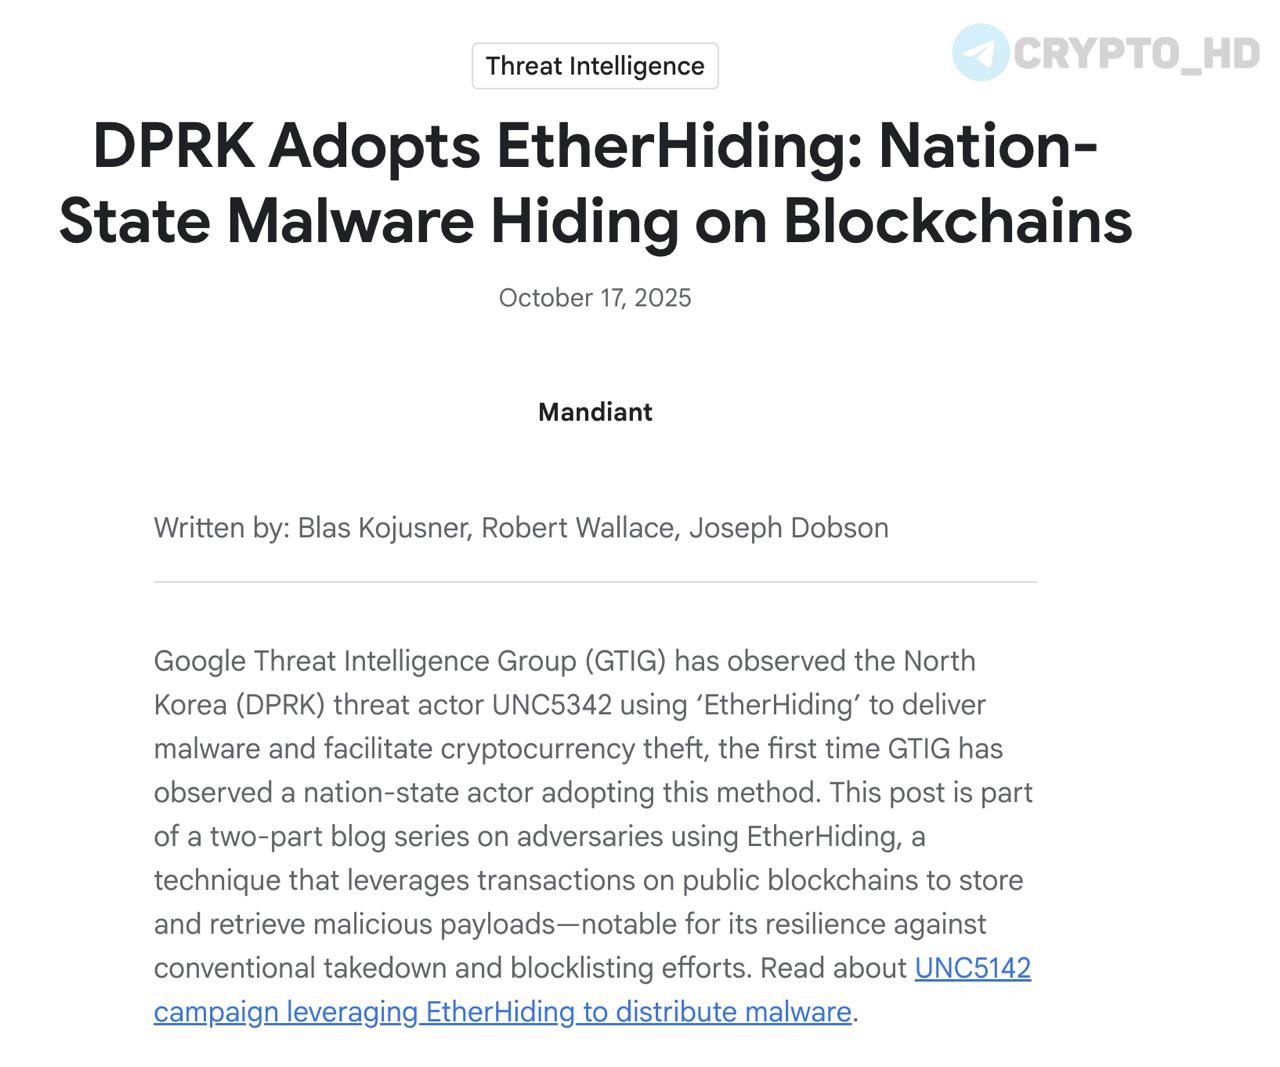
↘️ BTC ETF - $366.6 млн. ↘️ ETH ETF - $232.3 млн. Crypto: 💻 OneKey сообщила об уязвимости в Libbitcoin Explorer 3.x, из-за которой могли быть скомпрометированы около 120 тыс. биткойн-ключей: генератор использовал системное время и слабый алгоритм Mersenne Twister-32. Под угрозой - Trust Wallet Extension версий 0.0.172–0.0.183, Trust Wallet Core до 3.1.1 и другие продукты на этих библиотеках. 💬 Founder & CEO Alphractal: Сигнал BTC/Gold указывает на дно. Исторически такие моменты - лучшие для продажи золота и покупки биткойна, особенно для институциональных инвесторов, учитывая текущую эйфорию по золоту. 🔍 Прогноз для биткойна: верхняя граница $143,7–146,3K, основанная на циклах и снижении роста. Если идёт реаккумуляция, именно туда движемся, при дистрибуции ATH мог быть уже на $126K, но автор сомневается, что максимум пройден. 😱 Джейм Уин прогнозирует резкое падение криптовалют в ближайшие 72 часа. Целевой диапазон биткойна 88- 92K, возможен «Чёрный понедельник» для акций США. Он же считает, что золото ещё не достигло пика и может легко удвоиться. По его мнению, надвигается финансовый кризис, правительства скупают золото, и грядёт крупнейший в истории монетарный перезапуск, превосходящий Великую депрессию. В ✨ Три новых кошелька получили 72 898 ETH ($279,45 млн), вероятно, принадлежат Bitmine. 💻 Аналитики Google обнаружили EtherHiding: северокорейские хакеры ловко встраивают вредоносный код в смарт‑контракты и заражают легитимные сайты JavaScript, при заходе пользователя скрипт связывается со скрытым уровнем в контракте и крадёт крипту и данные без видимых блокчейн‑транзакций, поэтому атаки почти неотслеживаемы. ❕ Глава OpenSea объявил о запуске токена $SEA в первом квартале 2026 года. 50% объёма получит сообщество, половину распределят через начальный дроп для ранних и активных пользователей. Токен будет использоваться для стейкинга, а 50% дохода площадки направят на выкуп $SEA. 🔳 $SOL анонсировала большое объявление, запланированное на 20 октября. 😥 Кошелёк основателя Ethena вывел за три дня с бирж 48 млн ENA на $20,41 млн Macro: 😏 Технологические акции за неделю получили приток свыше $10 млрд, рекордный за всю историю. 😏 CEO Nvidia Дженсен Хуанг продал акции на $250 млн за последние три недели. 🍕 Вице-премьер Китая Хэ Лифэн и министр финансов США Скотт Бессент обсудили торговые отношения двух стран и встретятся лично на следующей неделе для продолжения переговоров. 🟣Торговый клуб 🟣 Поддержка
Изображение поста
Изображение канала: Crypto Headlines
#взлом #скам
⚠️ Аналитики Google обнаружили новое ПО для кражи крипты. Северокорейские хакеры встраивают вредоносный код EtherHiding прямо в смарт-контракты блокчейна, а затем заражают реальные сайты, чтобы красть крипту и данные пользователей. Как это работает: ➥ Хакеры захватывают легитимный сайт и добавляют туда вредоносный JavaScript. ➥ Код на сайте подключается к смарт-контракту, где спрятан второй уровень атаки. ➥ Как только пользователь заходит на сайт – срабатывает цепочка, ворующая средства и информацию. ➥ При этом никаких транзакций в блокчейне не совершается, что делает схему практически невидимой. Ранее: - ModStealer - смарт-контракты Ethereum - капча - вирус в фотографиях Сryptо Headlines
Изображение поста
Изображение канала: Ton Cryptans
➡️ В четверг Биткоин достиг уровня коррекции Фибоначчи 0,618 на отметке около $117 900, считает криптотрейдер под ником CasiTrades. По ее словам, это один из самых распространенных моментов медвежьего разворота в рыночном цикле
🟢 На потенциальную глубокую просадку указывает еще ряд значимых индикаторов. Ключевым подтверждением выступит пробой вниз $113 000. В этом случае цена отправится к отметками в районе $96 000 или даже $90 000, добавила CasiTrades. 🟢 «Единственным опровержением этой теории является пробитие BTC сопротивления RSI и достижение новых исторических максимумов. Однако мы видим ВСЕ классические признаки того, что рынок достигает вершины цикла!» 🟡 И вот прямо сейчас на рынке вновь льётся кровь ➡️ Крупные держатели первой криптовалюты и инвестиционные фонды могут к концу года вывести из обращения свыше 6 млн биткоинов. Это усилит дефицит первой криптовалюты и поддержит цену выше $110 000, заявили эксперты компании Fidelity 🟢 «Прогнозируем, что эта корпоративные инвесторы будут владеть более чем 6 млн BTC к концу 2025 года — или свыше 28% от общего предложения в 21 млн BTC» ➡️ Меж тем крупные держатели (фонды, компании и государства) уже контролируют 3 740 000 BTC — почти 18% всего предложения ➡️ Майкл Сэйлор заявил, что из-за снижения волатильности биткоин очень скоро может стать «скучной криптовалютой» 🟢 «Цифровая золотая лихорадка продлится десять лет, с 2025 по 2035 год. Будет создано еще множество разных бизнес-моделей и продуктов. Загвоздка в том, что в игру вступают крупные игроки, и волатильность снижается. Они могут сделать биткоин скучным, и выброс адреналина у людей снизится» 🟡 Майкл точно знает. что основная масса криптанов - те ещё лудоманы)) ➡️ Криптоаналитик Бенджамин Коуэн рассказал, что начало сезона альткоинов, как это уже было в 2017 и 2021 годах, зависит от трех факторов: 🟢 Первым делом эфир должен достигнуть нового исторического максимума и закрепиться выше $5000 на длительное время. Только тогда вторая по капитализации криптовалюта сможет запустить устойчивое ралли альткоинов 🟢 Ралли вряд ли случится в следующем месяце, так как исторически доминирование биткоина в октябре демонстрирует максимальный прирост. Лишь после снижения доминирования BTC можно говорить о бычьем тренде альткоинов, считает аналитик 🟢 На рынке должны появиться отчетливые и устойчивые признаки ротации капитала, когда инвесторы начнут переводить средства из биткоина в более рискованные альткоины. Это обычно сопровождается увеличением объема торгов и ростом ликвидности у альткоинов, создавая благоприятные условия для начала ралли 🟢 Сложившаяся рыночная картина указывает на постепенное формирование условий для альтсезона, но это станет заметно лишь в ноябре — пока инвесторам не стоит рассчитывать на стремительный рост криптоактивов ➡️ Управляющий распределением активов банкротящейся биржи FTX траст FTX Recovery объявил о третьем раунде выплат пострадавшим клиентам на $1,6 млрд. Средства поступят на счета пользователей в течение трех рабочих дней после 30 сентября 🟡 Не плохое вливание в рынок ожидается ➡️ Власти Лаоса приняли решение использовать излишки энергии гидроэлектростанций для майнинга биткоинов, чтобы превратить энергетический профицит в средство снижения долговой нагрузки государства, сообщил директор неправительственной организации «Сети энергетики и экологии Меконга» 🟢 «Решение Лаоса использовать излишки электроэнергии для майнинга криптовалют явно не продиктовано внутренними обстоятельствами. Оно проистекает из того, что Лаос имеет огромную задолженность и не в состоянии ее погасить» 🟡 Прям как США) ➡️ В ключевые библиотеки JavaScript внедряется новый вид вируса-червя, уже заразившего более чем 500 NPM-пакетов, заявили эксперты по кибербезопасности компании Truesec. Вредоносное ПО выполняет три действия: 🟢  собирает конфиденциальную информацию о разработчиках и раскрывает ее на GitHub; 🟢 компрометирует GitHub-репозитории; 🟢 ищет адреса кошельков, содержащих криптовалюты ☁️ А чем вам запомнилось 21 сентября 2025 года? - - - - - - - - - - - - 🤓  Ton Cryptans | Чат | PORTAL | MRKT
Изображение поста
Изображение канала: Худший торговец криптой
Новости за 21 сентября
📰Итоги недели: ФРС снизила ставку, а ЕС анонсировал санкции против криптобизнеса РФ 💰BitGo c активами на $90 млрд выйдет на биржу 📇Представитель Binance прокомментировал поправки к криптозаконопроекту в Украине 🦠Хакеры запустили новый вирус для экосистемы JavaScript 🗓Биржа-банкрот FTX раскрыла подробноти третьего раунда выплат кредиторам Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Я не сибил | Тапалки | Прокси (-10% код TOKITO)
Изображение поста
Изображение канала: Mr. Crypto
⚡#НОВОСТИ 21.09.25⚡
🤩 Trend Research перевела все свои токены #NEIROETH на биржи cумма перевода составила 346 миллионов токенов NEIROETH на сумму около 14,36 миллионов💵. 🤑 #Binance Alpha проведет раздачу токенов сегодня в 16:00. 🤩 Команда BF потратила 185 000💵 на покупку 817 000 токенов #ORDER за последние 15 часов. 😈 Биржа-банкрот #FTX раскрыла подробноти третьего раунда выплат кредиторам. 💀 #Coinbase попытается заменить банки криптовалютным суперприложением . 😳 Бенджамин Коуэн назвал признаканаступления сезона альткоинов #ETH должен достигнуть нового исторического максимума и закрепиться выше 5000💵. 💀 Хакеры запустили новый вирус для экосистемы #JavaScript. 😂 Евросоюз вводит санкции против связанных с Россией #криптоплатформ. ☠️ Kонгрессмены увидели конфликт интересов в продаже токенов Трампа основателю #Tron. 🎰 Раздам 5 Мишек 🧸 кто выбьет семерки 🎰 в комментариях если с первого раза вылетят любые 3 совпадения + билет на Crypto Summit ценой 13400р. 💰BingX |🤑BitGet |⛰MEXC |🪙HTX 💀CRYPTOPUNK💀
Изображение поста
Изображение канала: Худший торговец криптой
Новости за 20 сентября
🛡Живучий «червь» в экосистеме JavaScript, слежка за клиентами Gucci и другие события кибербезопасности 💰Объем активных кредитов на Aave превысил $30 млрд ⛹️‍♂️Звезда НБА Кевин Дюрант восстановил доступ к биткоин-кошельку на бирже Coinbase спустя 10 лет 🇵🇱Варшавская фондовая биржа запустила торговлю ETF на биткоин 🇮🇹Топ-менеджер Банка Италии призвала ужесточить регулирование стейблкоинов Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Я не сибил | Тапалки | Прокси (-10% код TOKITO)
Изображение поста
Изображение канала: ForkLog
🛡 Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
✔️Блокчейн-разработчики все чаще становятся целью хакеров ✔️ Канадская полиция изъяла более $40 млн в криптовалюте ✔️ Экосистему JavaScript атакует саморазмножающийся «червь» ✔️ Атака на автопром может отразиться на экономике Великобритании Новости | AI | YouTube
Изображение поста
Изображение канала: Crypto Headlines
#взлом
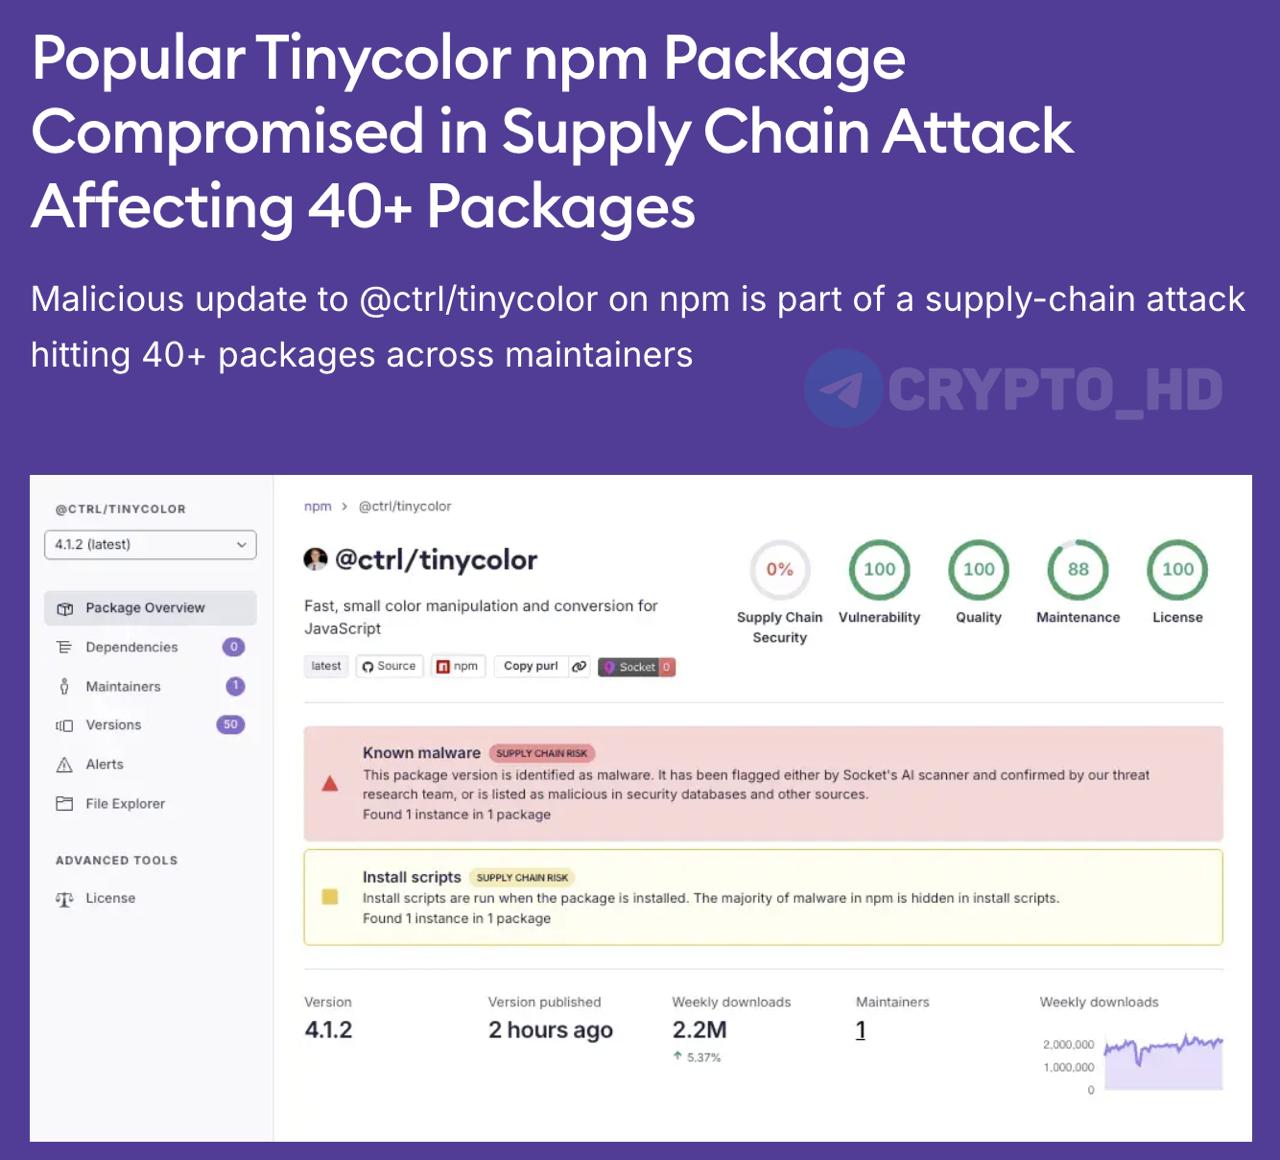
🚫 Очередная хакерская атака на NPM. Библиотека ctrl/tinycolor (2,2m+ загрузок в неделю) оказалась заражена. В новые версии встроили инфостилер, который при установке сканирует систему и ворует приватные данные. Хитрость в том, что злоумышленники замаскировали вредонос под легитимный инструмент TruffleHog (сканер секретов). NPM – крупнейший менеджер пакетов для JavaScript/Node.js. Через него миллионы разработчиков подтягивают библиотеки и для своих проектов. Ранее: - взлом на $50 - совет CTO Ledger - смарт-контракты Ethereum Crypto Headlines
Изображение поста