🌟 Пиратские копии «Одиссеи» начали использовать для кражи крипты

Аналитики по кибербезопасности Bitdefender обнаружили в сети поддельные версии недавно вышедшего фильма, которые маскируются под WEBRip и Blu-ray, но на самом деле устанавливают на Windows вредонос Lumma Stealer. 💤 После запуска вредонос крадет пароли, данные криптокошельков, платежную информацию и cookie-файлы авторизации 💤 С помощью украденных cookie-файлов злоумышленники могут получать доступ к аккаунтам даже при включенной двухфакторной аутентификации 💤 Чтобы замаскировать вредонос, файлам присваивают иконки VLC или обычного видео 💤 Схема особенно эффективна из-за того, что Windows по умолчанию скрывает расширения файлов В 2025 году аналогичным способом Lumma Stealer распространяли через поддельные копии «Миссия невыполнима: Финальная расплата». 📝 Аккуратный трейдинг l 📝 AI внутри l 💴 Криптоарбитраж Pro

❕ Поддельные копии фильма «Одиссея» распространяют вредоносную программу Lumma Stealer, которая крадёт данные криптокошельков, передаёт Bitdefender.

Файлы маскируют под версии фильма в форматах WEBRip и Blu-ray, однако они имеют расширение .exe и заражают компьютеры на Windows. Для маскировки негодяи используют иконки, похожие на VLC Media Player. Lumma Stealer также похищает пароли, платёжные данные, учётные записи удалённого доступа и файлы cookie. Последние позволяют перехватывать активные сессии даже при включённой многофакторной аутентификации. 📲 IF Crypto — MAX

🏴‍☠️ Пиратские копии «Одиссеи» начали использовать для кражи криптовалют

Эксперты обнаружили в сети поддельные версии фильма «Одиссея», которые маскируются под WEBRip и Blu-ray, но на самом деле устанавливают на Windows вредонос Lumma Stealer. После запуска он может похищать пароли, данные криптокошельков, платежную информацию и cookie-файлы, позволяющие получить доступ к аккаунтам даже при включенной двухфакторной аутентификации. Для маскировки зараженным файлам присваивают иконки VLC или обычного видео. Tokensales | News | Incrypted+

⚡️Криптобезопасность: враг по принуждению

История интересна тем, что вредоносная программа не приходит на компьютер в привычном виде. Злоумышленники нашли способ заставить сам браузер собрать её из отдельных частей. И речь не о какой-то уязвимости браузера – его просто используют как инструмент для создания и доставки вредоносного файла. ✍️ Схема называется SourTrade. Это вредоносная рекламная кампания, которая действует как минимум с конца 2024 года и ориентирована прежде всего на трейдеров и владельцев криптовалют. Злоумышленники размещают рекламные объявления, которые ведут на сайты, очень похожие на настоящие TradingView, Solana или Luno. Страницы адаптированы под 25 языков и распространяются как минимум в 12 странах. ✈️ Но есть еще одна хитрость – сайт сначала проверяет, кто на него пришел. Если это исследователь безопасности, автоматический сканер или бот, ему могут показать просто пустую страницу. А обычному пользователю демонстрируется убедительная копия нужного сервиса с предложением скачать приложение. То есть преступники стараются не только обмануть жертву, но и скрыть саму атаку от тех, кто пытается её обнаружить. 🌐 Дальше начинается самое необычное. Вместо одного готового вредоносного .exe браузер получает набор отдельных компонентов и инструкцию, как их соединить. Для этого используются ServiceWorker и SharedWorker, а основой служит вполне легитимная среда выполнения Bun для JavaScript. Браузер получает необходимые части, обрабатывает их и фактически превращается в своеобразный сборочный цех для вредоносной программы. 👌 Причем для каждой сессии используются случайные параметры. В результате собранный файл у разных пользователей получает разный хеш, хотя вредоносная нагрузка остается той же. Это серьезно усложняет работу защитных систем, которые привыкли искать уже известные вредоносные файлы по их цифровому отпечатку. 🔵 На этом хитрости не заканчиваются. После сборки файл передается браузеру таким образом, что Windows видит источником загрузки именно тот сайт, на котором находилась жертва. При этом сохраняется стандартная метка Mark of the Web. Получается довольно хитрая конструкция: компоненты приехали из разных мест, а готовый файл выглядит так, будто его загрузили непосредственно с посещенного сайта. 🔺 Исследователи Confiant подробно изучили именно механизм доставки и сборки, но не анализировали поведение готового файла после запуска. Поэтому точно сказать, что именно делает финальная вредоносная программа, по этому исследованию нельзя. Однако SourTrade связывают с более ранней кампанией, где под видом TradingView распространялся стилер, способный красть пароли, cookie, данные криптокошельков, перехватывать нажатия клавиш и делать скриншоты. ❗️ В этом случае основное правило безопасности остается прежним: не скачивайте программы для торговли, криптокошельки и другие финансовые приложения по рекламным ссылкам. Лучше самостоятельно открыть официальный сайт нужного сервиса и скачать программу оттуда. А перед запуском установщика стоит проверить издателя и цифровую подпись. 👀 В этой истории браузер не стал врагом сам по себе. Просто злоумышленники нашли способ заставить его работать на себя. И пока мы думаем, что просто скачиваем приложение для работы с криптой, наш компьютер уже может собирать совсем другую программу.
#вирусы
На GitHub обнаружили ~7600 фальшивых репозиториев, через которые распространяли стилер StealC Вредоносные проекты маскировались под ИИ-инструменты и MCP-серверы. Атака получила название AgentBaiting: ИИ-агенты сами находили вредоносные репозитории, воспринимали инструкции в README как легитимные и иногда рекомендовали пользователям скачать зараженные файлы. Вредоносное ПО SmartLoader устанавливало информационный стилер StealC, который крал пароли, cookies, активные сессии, токены и другие данные. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | 😍 BingX
Эксперты SlowMist обнаружили вредонос на maсOS для взлома аккаунта в Telegram.
Вредонос крадёт данные, включая macOS Keychain, файлы cookie Safari, Apple Notes, локальные данные Telegram Desktop и бд криптокошельков Причем сам взлом можно не заметить: нет запросов телефона, кода и пароля 2FA. В то же время, это ПО способно подменять приложение кошелька, в том числе Ledger и Trezor. Что делать ▫️Завершить сеансы Telegram. ▫️Создать новый вход и изменить все пароли, включая 2FA. ▫️Сгенерировать новый кошелек с новой сид- фразой на чистом устройстве и перевести активы. ▫️Обновить все пароли, почты и учетные записи. Всегда проверяйте статус входа, особенно в настольных версиях. SlowMist c 2018 года занимается безопасностью блокчейн-технологий.
Изображение канала: Bit.Future 🚀
⭐️ Catapult | Пресейл у казино ⭐️
📌 Catapult (catapult.trade) - синтетический гемблинг-трейдинг, обёрнутый в мемкоин-лаунчпад. Запустились в декабре 2025, когда и начался массовый шиллинг 🤩 На платформе ты торгуешь не по ордербуку и не по реальному фиду, а на графике, чью траекторию алгоритм (geometric Brownian motion) сгенерировал заранее. Весь ценовой путь хешируется до старта сессии (commit-reveal) - отсюда декларируемая честность - подкрутить график нельзя. 🤩 По сути это Rollbit Rollercoaster - казино-механика под вывеской трейдинга. Динамика графика - всегда случайна, посути равно что вы подбрасываете монетку 50/50. Но за счет комиссий: 1% с заводимых средств + 4% на прибыль - работает правило: "казино (catapult) всегда в плюсе". А эти комиссии формируют так называемый дом-эдж или home-edge, который тут математически получается ≈3,0% . 🤩 Еще примеры home-edge: в европейской рулетке (1 зеро) ≈2,7%, рулетка американская (два зеро) ≈5,26%, блэкджек ≈0,5% (один из самых низких), слоты/игровые автоматы ≈4-10%, ставки на спорт ≈4,5%, гос-лотерии ≈50% 💲 Инвесторы 🔵️ Подтверждён только KuCoin Ventures (раунд ~март 2026). Суммы и оценка не раскрыты, официальная позиция - «terms not public». 🔵️ Прочие бекеры (Oddiyana, Venture Vault, IBC) заявлены только сайтом - независимо не верифицированы, но скорее всего правдивы. Логотипы Binance/Hyperliquid/LayerZero - это интеграции, а не инвестиции. 👥 Команда 🔵️ Ядро анонимно — тех-founder и юрлицо не раскрыты 🔵️ Публичное лицо - Claire «Cookie» Dang - VP Growth (ex-Binance, ex-KuCoin, ex-Crypto.com), пришла после раунда KuCoin. 📃 Условия сейла $PULT 🤩 Цена $0,06 · FDV $60M · собирают $3,6m 🤩 Паблик-аллокация: 6% supply (total 1B) 🤩 100% анлок на TGE - у паблика вестинга нет 🤩 Тир-бонусы за объём: до +22,5% при чеке >$200k → эффективный FDV ≈$49m 🤩 Мин $10 / макс $200k 🤩 WL-старт ≈5–6 июля, ≈20% раунда (720k) под whitelist-сессию. Податься в WL надо на их сайте до 17:00 МСК 04 июля 📆 TGE - 2ое полугодие 2026. Обещают «8+ CEX в day-1», но названия бирж не раскрыты ⚠️ Основные редфлаги: 🔴 Очень много шиллинга со стороны купленных KOLs. В токеномике даже прописан отдельный KOL-транш 1% supply (≈$600k @ FDV $60M). 🔤 Мид-тир KOLs (в X - @0xJAKIR, @_ZaricX, @Noora_Web3, @Sajib_999 и др. - этих спарсил 🤖, но по факту их гораздо больше) постят дословно идентичные ROI-шаблоны + реф-ссылки catapult.trade/r/XXXX - без пометки #ad. Зачастую это СНГ ребята, маскирующиеся под international. Аналогичный одинаковый шилл многие из вас замечали в СНГ ТГ-каналах и даже на прямых трейд-трансляциях в Youtube. 🔤 KOLs жестили с рекламой, т.к. получали пожизненный rev-share (15%→45% от protocol-fee с оборота приведённых) + призы в токенах за посты/трансляции (mindshare-пул) + airdrop-аллокацию. Расчетно - с оборота рефов в $10m, KOL получал выплат ≈$10k (1%, но с ростом оборота этот % существенно увеличивался) 🔤 «Обзоры» (catapultreview.net «NOT A SCAM» и т.п.) - по факту affiliate-лендинги с реф-ссылками. 🔴 По данным Similarweb основные посетители сайта: Россия - 26,95%, Германия (≈VPN) - 16,76%, Украина - 12,84%, Азербайджан - 8,25%, Мексика - 7,49%. 🔴 Traction ($1,5B+ объёма, 80k+ MAU) - только со слов проекта и фактически непроверяем. 🔴 Два независимых аудита - Hashlock + Halborn - есть и формально это хорошо. НО они оба проверяли только off-chain генератор графика (backend-микросервис turbo-token-generator), а НЕ смарт-контракты и НЕ деньги юзеров. 🔤 Кастодия и выводы средств, т.е. где хранятся депозиты юзеров, кто контролирует вывод - НЕ проверялось. Admin keys, upgradeable-proxy, мультисиг, контроль казначейства - тоже вне проверки. Т.е. заморозку выводов или rug через привилегированные ключи исключить нельзя - этого никто не аудировал. 🔤 Торговые/игровые смарт-контракты и house-edge механики (страховки, shields, comeback-бонусы, расчёт выплат) - тоже не проверялись 🤓 Формально продукт живой, но ред-флагов достаточно много. Для меня участие в сейле - это аналогичное 50/50 подбрасывание монетки, но home-edge и тут делает победителем "казино"
Изображение канала: Crypto Solyanka
Abstract | Забираем бейдж DYLI RWA 👍
В этой активности можно забрать бейдж DYLI RWA. С подробным гайдом по обработке в Abstract можно ознакомиться здесь. Что делаем: ▪️Переходим в Abstract ▪️Делаем депозит от 1.2 USDC в сам Abstract ▪️Переходим на DYLI и логинимся через абстракт ▪️Заходим в Fair Drop с тегом Badge и заносим 1 бакс за вход ▪️Возвращаемся в Abstract и забираем бейдж Если у вас нет USDC, можно свапнуть ненужные токены через 1inch. 🗓 Дедлайн: 7 июля Сайт местами лежит, поэтому в случае ошибки или долгой загрузки транзакции попробуйте очистить cookies либо повторить действия в другом браузере 🧠
Изображение канала: COIN DIGGERS
🔒 ⚠️ Атака на DeFi: воруют ключи и сид-фразы
Команда SlowMist зафиксировала угрозу для всех, кто работает с DeFi. Злоумышленники распространяют JavaScript-инфостилеры через поддельные репозитории торговых ботов и DeFi-пакетов. Вредоносное ПО похищает: – сид-фразы и приватные ключи криптокошельков – данные браузера: cookies, пароли, API-токены – другую конфиденциальную информацию Схема маскируется под легитимные инструменты разработчиков. Перед установкой пакета или скрипта проверяй команды, смотри репутацию репозитория и не доверяй слепо ссылкам. Безопасность начинается с внимательности к каждой строчке кода 🛡️
Изображение канала: САТОШИ NEWS
#риски
В SlowMist обнаружили масштабную атаку на npm-экосистему, нацеленную на пользователей DeFi и разработчиков торговых ботов Злоумышленники распространяют JavaScript-инфостилеры через поддельные репозитории торговых ботов и DeFi-пакеты в npm. Вредоносное ПО ворует seed-фразы, приватные ключи, данные криптокошельков, cookies, пароли, API-токены и другие конфиденциальные данные. Источник @SatoshiNews - главное о крипте канал | сайт | ❤ биржа
Изображение канала: Crypto Solyanka
Импорт и экспорт cookies в Agent X 👤
В рамках обновления Agent X была добавлена расширенная система работы с cookies между профилями. Что нового: ▪️Полноценный импорт и экспорт cookies между профилями ▪️Поддержка форматов: JSON и Netscape TXT ▪️Автоматическое определение формата при импорте ▪️Импорт как из файла, так и прямо из буфера обмена ▪️Упрощённый UX — автоматическое слияние cookies с одним итоговым уведомлением Также специально для вас выбил промокод на скидку 20% — SOL20. Установить Agent X ➡️ КЛИК Если вы хотите упростить работу с данными, собрать всё в одну структуру и нормально масштабировать мультиаккаунт-работу в проектах без лишней рутины, Agent X как раз закрывает эти задачи на системном уровне 💻
Изображение канала: Crypto Solyanka
Перенос профилей их ADS Power/Dolphin Anty в Agent X 👤
Ранее про Agent X рассказывал здесь. С недавних пор в Agent X появился быстрый импорт рабочих профилей из популярных антидетект-браузеров — без ручного пересоздания и лишней рутины. Теперь можно мигрировать из ADS Power и Dolphin Anty буквально в несколько кликов. В Agent X есть два вида переноса профилей: ▪️Базовый перенос — подходит для быстрого импорта профилей без сохранения сессий. Он переносит название профиля, прокси, страну IP, заметки и базовый fingerprint. ▪️Полный перенос — обеспечивает максимально точную миграцию профилей с сохранением всех данных. Переносятся название профиля, прокси, страна IP, заметки, полный fingerprint, а также cookies (сессии и логины). Что делаем: ▪️Запускаем Agent X ▪️Переходим в «Настройки» → «Приложение» ▪️Заходим во вкладку «Перенос» ▪️Выбираем нужный вид ▪️Копируем API ключ или совершаем импорт через браузер *Перед началом переноса убедитесь, что профили нигде не используются. Я уже давно перешёл в Agent X и пока вижу больше плюсов в сравнении с другими решениями. У конкурентов часто выходит дороже по расходам, плюс производительность и стабильность заметно уступают Agent X 🔧
Изображение канала: TON AirDrop (RU)💎
🔼 Подарки восстанавливаются, или мне показалось?
🔔 Если открыть график всех подарков за последний месяц, то по нему можно заметить, что почти все подарки показывают рост, и особенно интересно выглядит текущий топ-10 по росту: 🎁 Swag Bag — +55.56%. 🌸 Sakura Flower — +37.46%. 🎁 Snoop Cigar — +33.15%. 🎂 Homemade Cake — +32.76%. 🎁 Ginger Cookie — +32.22%. 🎁 Happy Brownie — +31.88%. 🎁 Record Player — +31.36%. 🍭 Lol Pop — +26.49%. 🎁 Fresh Socks — +26.32%. 🔤 Trapped Heart — +26.27%. ⚡️ Также и по капитализации можно сказать, что она достигла $126 214 138, показав при этом +7.23% роста. Купить\продать Телеграм подарки: 🎁 @thermos 🪟 @portals 🎁 @mrkt 🔄 @Tonnel Вы как вообще, торгуете подарками, или уже все, прошла эпоха? ❤️   ❤️    ❤️ ⭐️ Звёзды |💎 TON | 🛡 VPN Центр 😘 Qzino | 🎰 Лудка777
Изображение канала: AvanChange
🤑 Итоги: AvanGifts Season 08
Апрель прошел, а вместе с ним завершился и восьмой сезон AvanGifts. Сегодня 1 мая, весна в самом разгаре, и мы рады поделиться результатами! Поздравляем всех победителей! 🎁 Призы: TOP 1: Cupid Charm #3118 - @bandyash TOP 2: Voodoo Doll #10455 - @CryanBye TOP 3: Ginger Cookie #22171 - @dec57 RND 4: Evil Eye #1860 - @Minttni RND 5: Input Key #33859 - @GROMUZ RND 6: Snoop Cigar #35985 - @filingMG RND 7: Star Notepad #6358 - @jacKloyn RND 8: Mood Pack #83855 - @cafe_ton RND 9: Lol Pop #312772 - @da_double RND 10: Fresh Socks #136105 - @jimoalem 🪙 Как забрать приз? Пишите @avan_boy с того же аккаунта, с которого вы участвовали, и присылайте ваш @username. ⚠️ Важно: мы никогда не пишем первыми. Если кто-то написал "от AvanChange" и просит данные/сид/коды – это скам. 📸 Делитесь своими впечатлениями о подарках в комментах. А мы продолжаем дарить вам хорошее настроние и не планируем останавливаться. ⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯ ЧатКонкурсыНавигация
Изображение канала: AvanChange
🎁 AvanGifts Season 08: Neon Blue
Всех поздравляем с международным днем депега USDT. Вы уже готовы к новому сезону AvanGifts? 🎁 Призы: TOP 1: Cupid Charm #3118 TOP 2: Voodoo Doll #10455 TOP 3: Ginger Cookie #22171 RND 4: Evil Eye #1860 RND 5: Input Key #33859 RND 6: Snoop Cigar #35985 RND 7: Star Notepad #6358 RND 8: Mood Pack #83855 RND 9: Lol Pop #312772 RND 10: Fresh Socks #136105 🪙 Как участвовать: 1. Заходи в бота AvanGifts. 2. Выполняй задания, приглашай друзей и копи Avan Points. 3. Поднимайся в топе и получай подарки! ❓ Как выбираются победители: Первые 3 приза забирают участники с наибольшим количеством поинтов. Остальные призы распределяюся случайно среди всех участников. Старт: 01.04.2026, 19:30; Финиш: 01.05.2026, 00:00; Итоги: 01.05.2026, 10:00. 🏁 Антифрод и безопасность: – никаких ботов, накруток и ref4ref; – мы не пишем первыми и не просим seed/private key; – выдача призов по нику участника из бота. ⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯⋯ ЧатКонкурсыНавигация
Изображение канала: TON в кошельке
⚡️ Вчера кто-то начал скупать Ginger Cookie «Pika Pika»
Он приобрел 35 штук из 304 — это около 12% всего объема данной модели. Этого хватило, чтобы поднять цену с 55 до 150 TON на пике 🥊PvP на MRKT ⭐️Звезды&Premium 💎 TON в кошельке |✉️ ЧАТ
Изображение поста
Изображение канала: грязный базар [грязин и крипта]
Я бы посоветовал своему другу
Честно говоря не знаю, на какую монету можно смотреть помимо $HYPE. Я увидел новости о новой войнушке, увидел прасадку хайпа - чуть откупил + встал в лонг. И не нужны супер сложные тезисы про хипы-хуипы, байбеки-хуеки и прочую задросткую хуету. $HYPE: - показывает себя как очень сильный актив в последнее время - у него есть продукт, которым...внимание...ПОЛЬЗУЮТСЯ!!! - на hyperevm всем поебать, на саму платформу для торговли хайперликвид нет. у людей есть надежда, что будет еще один дроп за торговлю - я с этими графиками хайпа ложился спать, когда изучал PRJX. не стал гением графика, но интуитивно чувствовать начал Послезавтра все может измениться, но на момент сейчас - торгую только Хайп и Биток в лонгах. Плюс шорчу говнище типа KAITO, COOKIE и так далее. Мое хорошо оплачиваемое хобби под названием трейдинг. А еще и поинты капают на variational + ethereal, ну сказка.
Изображение поста
Изображение канала: TON Community RUS
💝 Думаю о тебе | Конкурс ко Дню святого Валентина уже стартовал
В этот День святого Валентина покажите свою заботу on-chain Как принять участие: 1️⃣ Отправьте тематический подарок в Telegram через TON Кошелек или @push 2️⃣ Сделайте скриншот или запишите видео 3️⃣ Поделитесь им в комментариях с тэгом #BeMyValenTON Подарки, участвующие в событии: 💎 Diamond Ring 🌹 Eternal Rose 🧸 Toy Bear 🍪 Cookie Heart 🕯 Love Candle 🧪 Love Potion 🐰 Bunny Muffin 10 победителей. По 2 в день. С понедельника по пятницу. Победители будут объявлены в прямом эфире, а награды отправлены on-chain. Креативность важнее количества. Покажите, как Вы выражаете чувства. ⏰ Конкурс начинается в понедельник, 9 февраля, в 8:00 UTC. А заканчивается в пятницу, 13 февраля, в 13:00 UTC. #BeMyValenTON Gateway Tickets| Бронирование отелей со скидкой | Toncoin чат |TON CIS Builders | TON Hubs | X | YouTube | Сайт | Блог | LinkedIn
Изображение поста
Изображение канала: 300 Криптанцев
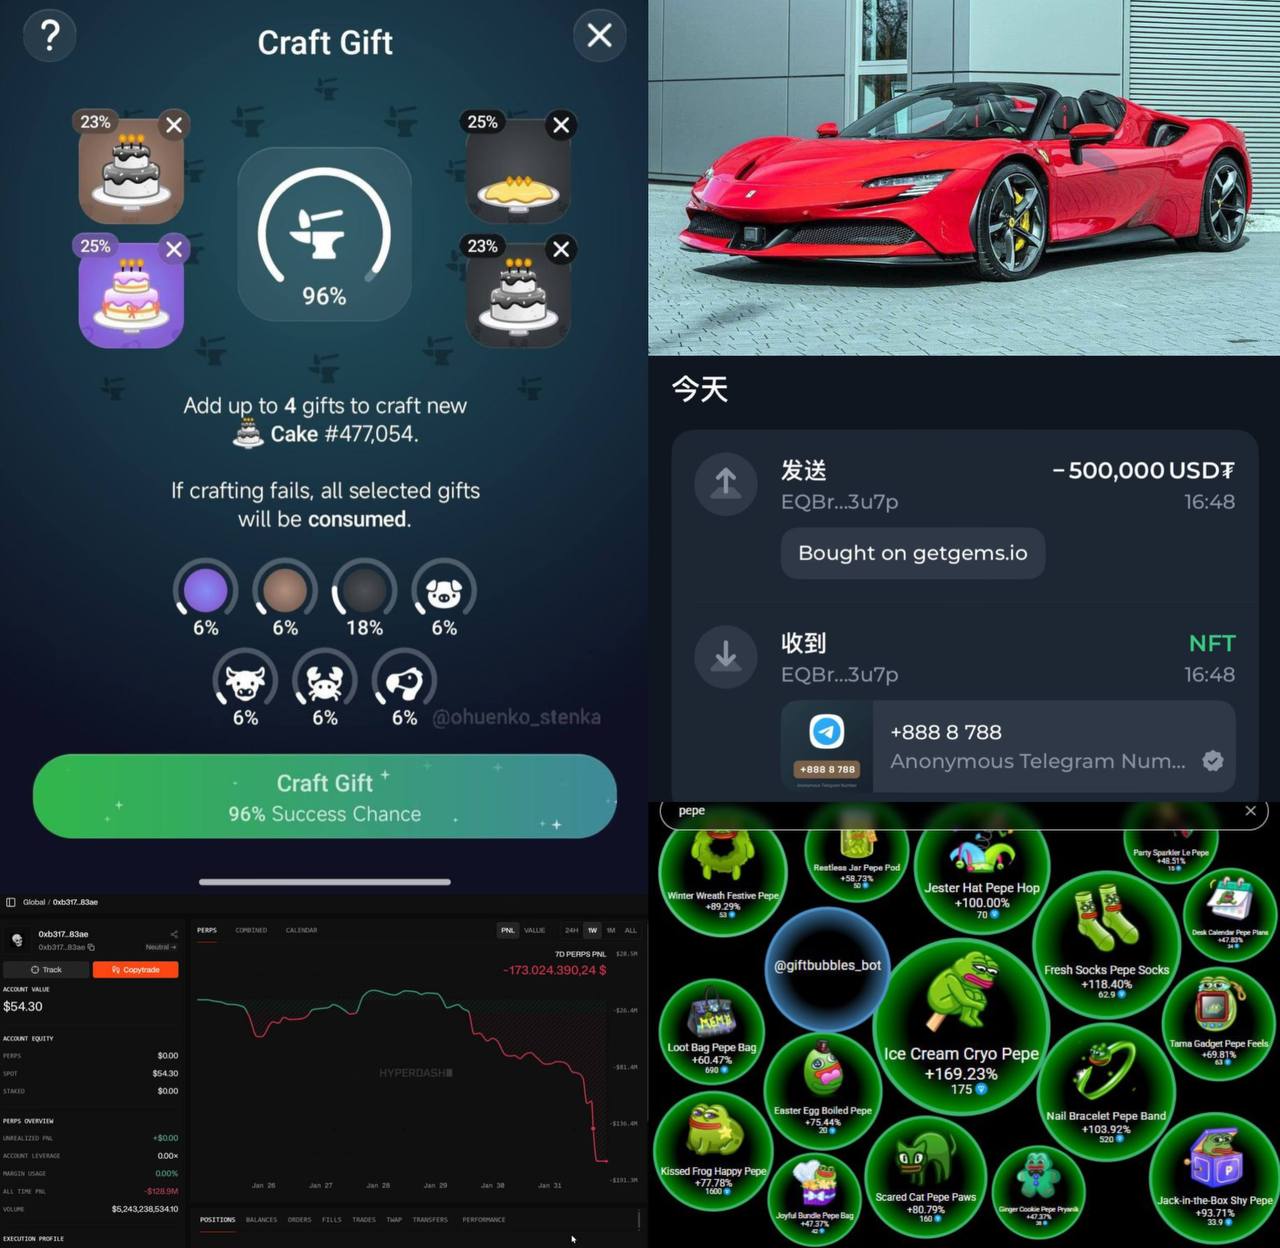
😎 Как из $278 млн сделать $54
— Был ликвидирован BitcoinOG (это тот самый «инсайдер», за которым следили все) Получается копировать сделки даже у таких китов не всегда безопасно! 🚗 Верим в такой обмен?) — Fuhao написал, что обменял Ferrari SF90 на анонимный номер +888 8 788 Нормальный такой номерок за $500.000, как считаете, выгодный обмен? 🎁 Лягушачьи скины показывают рост — Пепе Фа хайпует не только на Plush Pepe Еще подарки в стиле Pepe: 🎁 Neko Helmet — Turbo Frog (62 шт); 📎 Nail Bracelet — Pepe Band (70 шт); 🎁 Loot Bag — Pepe Bag (71 шт); 🐸 Kissed Frog — Happy Pepe (78 шт); 🪖 Heroic Helmet — Happy Frog (81 шт); 🎁 Plush Pepe — Hue Jester (95 шт); 🎁 Bonded Ring — Froge Ring (100 шт); 🧪 Magic Potion — Poison Toad (102 шт); 🎁 Bunny Muffin — Froggy (102 шт); 🎁 Star Notepad — Pepe Diary (125 шт); 🎁 Snow Globe — Pepe Frost (140 шт); 🗃 Joyful Bundle — Pepe Bag (148 шт); 🎁 Jester Hat — Pepe Hop (163 шт); 🎁 Tama Gadget — Pepe Feels (188 шт); 🎁 Winter Wreath — Festive Pepe (189 шт); ❤️ Cupid Charm — Pepe Love (242 шт); 🍫 Valentine Box — Froggie (246 шт); 🍄 Spy Agaric — Pepe Mania (406 шт); ❤️ Restless Jar — Pepe Pod (495 шт); 🐈‍⬛ Scared Cat — Pepe Paws (514 шт); 🎁 Ginger Cookie — Pepe Pryanik (546 шт); 🗓 Desk Calendar — Pepe Plans (652 шт); 🎁 Toy Bear — Little Pepe (708 шт); 🎁 Jack In The Box — Shy Pepe (975 шт); 🎁 Pet Snake — Froggy (900 шт); 🎁 Party Sparkler — Le Pepe (1002 шт); 🧦 Fresh Socks — Pepe Socks (1678 шт) 🎁 Easter Egg — Boiled Pepe (2782 шт). 🎁 Шут в коробке — Shy Pepe (975 шт); 🎁 Домашняя змея — Froggy (900 шт); 🎁 Бенгальский огонь — Le Pepe (1002 шт); 🧦 Свежие носки — Pepe Socks (1678 шт) 🎁 Пасхальное яйцо — Boiled Pepe (2782 шт). 🔨 Новости по крафту — Будет отображаться шанс выпадения фона и узора! Чтобы получить чёрный фон, нужно загружать подарки только с чёрным фоном 😭 Крипторынок сильно похудел за эти дни 📉 Курсы сейчас: $BTC ~$77000 $ETH ~$2300 $BNB ~$750 $SOL ~$101 $XRP ~$1.59 $ADA ~$0.28 $NEAR ~$1.16 $MNT ~$0.68 $TON ~$1.32 Вы бы сильно расстроились, если потеряли $278 миллионов?) 🔥 вообще нет 🐳 расстроился бы ЧатPortalsMrktКупить StarsПодарки за 0₽ • 📈 Биржи
Изображение поста
Изображение канала: Crypto Updates | Славик инвестор
InfoFi: Крах сектора через блок API 🤬
InfoFi (Information Finance): это сектор в Web3, который вознаграждает за постинг, комменты и распространение информации. Вся модель сильно завязана на соцсетях типа Twitter, Discord и TG. Web3 сектор с акцентом на Post to Earn стабильно развивался, но 15.01 был закрыт одним действием. Что случилось: Twitter отзывал доступ к API для Post-to-Earn проектов. Причиной стала жесткая спам активность, только 09.01 ботами было сгенерировано 7.75 млн крипто-постов. 💸 Сектор InfoFI оценивался в ~370 млн$, флагманские платформы уже успели отреагировать: Kaito: 🟣 Токен KAITO обвалился на 21% c 0.7$ до 0.54$ за час. 🟣 NFT Yapybaras с бустом к фарму упали на 50%+. 🟣 Программа Yappers по поощрению за соц-активности закрыта. Запустили программу Kaito Studio: Акцент сделан на амбассадорах, теперь бренды выбирают контент-мейкера, который их продвигает. Cookie DAO: 🟣 Токен COOKIE упал на 15% с 0.044$ до ~0.036$. 🟣 Не стали париться и просто закрыли платформу Snaps. Из мелкокапов пострадали LOUD и ARBUS сделав -15-20% Знали ли проекты заранее про отзыв API? 🟣 04.01: 5 млн KAITO (2.7 млн$) из адреса команды были отправлены на Binance. 🟣 07.01 на вывод из анстейка поставили 1 млн KAITO. 🟣 На COOKIE/KAITO были повышенные объемы перед анонсом. 🟣 Cookie DAO довольно быстро (через 7 минут посоле анонса) сделали заявление о закрытии Snaps. Kaito признались, что команда Twitter их заранее предупредила о скором отзыве API, но ссылаются, что уведомили их 13.01 🏥 Под риск попадают проекты, которые связанны с Twitter: например GOAT, боты и алгоритмы, которые нарушают лимиты по API. Стоит провести рессерч активов которые холдите на связку с соц сетью и инструменты, которые используете. 👋 Slavik investor links
Изображение поста