⚡️Криптобезопасность: враг по принуждению

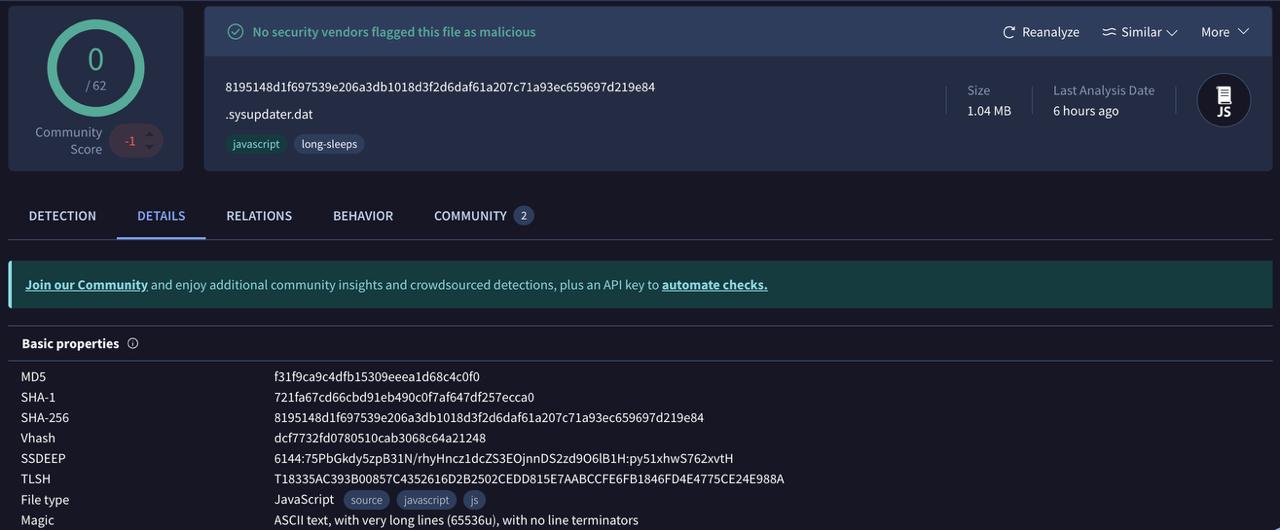
История интересна тем, что вредоносная программа не приходит на компьютер в привычном виде. Злоумышленники нашли способ заставить сам браузер собрать её из отдельных частей. И речь не о какой-то уязвимости браузера – его просто используют как инструмент для создания и доставки вредоносного файла. ✍️ Схема называется SourTrade. Это вредоносная рекламная кампания, которая действует как минимум с конца 2024 года и ориентирована прежде всего на трейдеров и владельцев криптовалют. Злоумышленники размещают рекламные объявления, которые ведут на сайты, очень похожие на настоящие TradingView, Solana или Luno. Страницы адаптированы под 25 языков и распространяются как минимум в 12 странах. ✈️ Но есть еще одна хитрость – сайт сначала проверяет, кто на него пришел. Если это исследователь безопасности, автоматический сканер или бот, ему могут показать просто пустую страницу. А обычному пользователю демонстрируется убедительная копия нужного сервиса с предложением скачать приложение. То есть преступники стараются не только обмануть жертву, но и скрыть саму атаку от тех, кто пытается её обнаружить. 🌐 Дальше начинается самое необычное. Вместо одного готового вредоносного .exe браузер получает набор отдельных компонентов и инструкцию, как их соединить. Для этого используются ServiceWorker и SharedWorker, а основой служит вполне легитимная среда выполнения Bun для JavaScript. Браузер получает необходимые части, обрабатывает их и фактически превращается в своеобразный сборочный цех для вредоносной программы. 👌 Причем для каждой сессии используются случайные параметры. В результате собранный файл у разных пользователей получает разный хеш, хотя вредоносная нагрузка остается той же. Это серьезно усложняет работу защитных систем, которые привыкли искать уже известные вредоносные файлы по их цифровому отпечатку. 🔵 На этом хитрости не заканчиваются. После сборки файл передается браузеру таким образом, что Windows видит источником загрузки именно тот сайт, на котором находилась жертва. При этом сохраняется стандартная метка Mark of the Web. Получается довольно хитрая конструкция: компоненты приехали из разных мест, а готовый файл выглядит так, будто его загрузили непосредственно с посещенного сайта. 🔺 Исследователи Confiant подробно изучили именно механизм доставки и сборки, но не анализировали поведение готового файла после запуска. Поэтому точно сказать, что именно делает финальная вредоносная программа, по этому исследованию нельзя. Однако SourTrade связывают с более ранней кампанией, где под видом TradingView распространялся стилер, способный красть пароли, cookie, данные криптокошельков, перехватывать нажатия клавиш и делать скриншоты. ❗️ В этом случае основное правило безопасности остается прежним: не скачивайте программы для торговли, криптокошельки и другие финансовые приложения по рекламным ссылкам. Лучше самостоятельно открыть официальный сайт нужного сервиса и скачать программу оттуда. А перед запуском установщика стоит проверить издателя и цифровую подпись. 👀 В этой истории браузер не стал врагом сам по себе. Просто злоумышленники нашли способ заставить его работать на себя. И пока мы думаем, что просто скачиваем приложение для работы с криптой, наш компьютер уже может собирать совсем другую программу.

#вирусы

На GitHub обнаружили ~7600 фальшивых репозиториев, через которые распространяли стилер StealC Вредоносные проекты маскировались под ИИ-инструменты и MCP-серверы. Атака получила название AgentBaiting: ИИ-агенты сами находили вредоносные репозитории, воспринимали инструкции в README как легитимные и иногда рекомендовали пользователям скачать зараженные файлы. Вредоносное ПО SmartLoader устанавливало информационный стилер StealC, который крал пароли, cookies, активные сессии, токены и другие данные. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | 😍 BingX

😮 Как выглядит брокер здорового человека?

Сегодня мы поможем вам пройти квест повышенной сложности и расскажем, на что обратить внимание при выборе посредника в инвестициях. 🥇 Юридическая чистота и понятный контур Первое, с чего нужно начинать — это правовой статус. Если платформа зарегистрирована в офшорной зоне, закрывайте вкладку. Настоящий брокер работает в полностью прозрачном правовом поле. Это единственный способ гарантировать, что ваши права защищены законом, а не честным словом анонимных фаундеров. 📝 Белый фиатный шлюз (забудьте про карты-дропы) Посмотрите, как устроена механика пополнения и вывода. Если для покупки актива вам нужно переводить рубли на карту какому-нибудь «Василию Петровичу», вы рискуете дважды: поймать блокировку карты и нарваться на «грязные» деньги. 💤Брокер здорового человека позволяет заводить средства напрямую с вашего банковского счёта — официально и прозрачно. 💴 Институциональный уровень кастодианов Вы не должны думать, куда спрятать сид-фразу и не скачается ли на ваш компьютер вирус-стилер, который обнулит баланс. Надёжная площадка берёт инфраструктурные риски на себя. Безопасность активов должна обеспечиваться лицензированными кастодианами институционального уровня. Вы просто управляете позициями в интерфейсе, а защита — это задача профессионалов. 🥇 Человеческий интерфейс Инвестиции не должны превращаться в головоломку. Покупать активы, переключать сети, сверять адреса кошельков — это прошлый век. Крутой брокер собирает все нужные инструменты в интуитивно понятном приложении.

🛡 Стилер для кражи Telegram-сессий

Пока стилер в режиме теста и не получил широкого распространения. Однако эксперты предупреждают: программа ориентирована на десктоп-версию Telegram и представляет реальную опасность для кражи базовых данных устройства, публичного IP-адреса и имени пользователя. Стилеры – вредоносы, специально созданные для кражи личных данных пользователей. Скрипт использует учётные данные Telegram-бота и отправляет украденные данные через Telegram Bot API. В общем разработчикам мессенджера подкинули новые задачи для тонуса, так сказать. Подробно здесь.
Новости за 28 марта
🛡Арест работорговца в Индии, Solana как тайник для стилера и другие события кибербезопасности 🙃Ripple переведет безопасность XRP Ledger на ИИ-модель 🪪В FT раскрыли имя будущего аудитора Tether из «большой четверки» 🦠Новый вирус перехватывает данные сотен криптокошельков — Gen Digital 💵Россиянка потеряла более 9 млн рублей в мошеннической криптосхеме ⛏️В Ингушетии обнаружили подпольную майнинговую ферму Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Crypto Free | Прокси
Новости за 14 марта
🛡Стилер зашептал на китайском, датчикам давления в шинах нашли применение в слежке и другие события кибербезопасности 📊USDC впервые с 2019 года превзошел USDT по скорректированному объему ⛏️В Ярославской области обнаружили две нелегальные майнинговые фермы 🏧Эксперты CertiK оценили ущерб от мошенничества с криптоматами Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Crypto Free | Прокси
Изображение поста
🚨 Что такое криптостилеры и как от них защититься?
Криптостилер — это вредоносное ПО, которое ворует seed-фразы, приватные ключи, пароли от бирж и кошельков. Один запуск — и весь ваш криптоактив может быть украден. 🛠 Как это работает? На криптостиллер можно наткнуться через фальшивые кошельки и сайты, сомнительные расширения и боты, взломанный софт, читы. 🛡 Как защититься? - Не храните seed-фразы в заметках или на рабочем столе - Не скачивайте софт с непроверенных источников - Используйте антивирус - Храните крупные суммы на аппаратных кошельках - Проверяйте адреса сайтов, не кликайте на „легкие airdrops“. Берегите свой криптокошелёк — восстановить украденное практически невозможно. #криптобезопасность #стилер @investiruy_ru
Изображение поста
Новости за 29 ноября
🛡Пиратский Battlefield 6 со стилером, ликвидация колл-центра в Киеве и другие события кибербезопасности 💸Micron инвестирует $9,6 млрд в производство чипов памяти для ИИ ❌Tether прекратила майнинг биткоина в Уругвае 🚨Интерпол признал криптомошенничество общемировой угрозой 🇿🇦ЦБ ЮАР не увидел смысла в выпуске собственной цифровой валюты Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Crypto Free | Прокси
Изображение поста
Base раздаст дроп?
Никакого хука, сегодня собрали для вас больше новостей в сжатом формате, для более плотного рекапа по рынку. - Cэйлор и компания соберутся сегодня в Вашингтоне, чтобы обсудить законопроект у закупке битков в казну CША - Банк Англии хочет урезать британским работягам количество стейблов, которые они могут у себя хранить - Девы $BAGWORK не только получали леща, но и сливали песни Дрейка - Native Markets выиграли голосование на создание USDH (внутри подробности его механик) - Соучредитель Legion предлагает SEC автоматическое раскрытие информации для регулируемых ICO - Base объявила о том, что могут создать токен, что вызвало волну негодования у некоторых из CT - Произошла новая атака на NPM, о чем любезно расписал @officer_cia (кратко туда залили новый стилер, который крадет конфиденциальную информацию) - @DaanCrypto корреляции BTC c акциями и голдой - @rektdiomedes делится буллиш-аргументами по росту рынка Закончим дайджест "глубоким" изречением: Работайте над тем, чем хотите заниматься, а не тем, чем вынуждены. Жизнь, состоящая только из досуга, превращает всё в прах.
Изображение поста
Новости за 13 сентября
🛡Новый стилер для кражи криптовалют, $10 млн за украинского хакера от ФБР и другие события кибербезопасности ↔️Circle расширит интеграцию с экосистемой Hyperliquid 💰СМИ: инвесторы оценили Polymarket в $9 млрд 💵Капитализация крипторынка вернулась к $4 трлн 📆Названа дата рассмотрения апелляции Сэма Бэнкмана-Фрида Не забываем лайк🔥 #новости Гемопарсер | Худший чат | Я не сибил | Тапалки | Прокси (-10% код TOKITO)
Изображение поста
🛡 Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
✔️Исследователи нашли новый стилер для кражи криптовалют ✔️ Масштабная атака на Вьетнам ✔️ ФБР выплатит $10 млн за информацию о ведущем украинском хакере ✔️ iPhone стал одним из самых безопасных устройств Новости | AI | YouTube
Изображение поста
🎰 Новый вирус ModStealer крадёт крипту и не детектится антивирусами даже на macOS.
🍆 Первичные отчеты о стилере появились буквально пару дней назад. ПО распространяется через поддельные объявления о вакансиях и маскируется как фоновый процесс. 📤 Стилер пиздит данные из расширений 56 крипто-кошельков. Помимо приватных ключей и seed-фраз, уносятся сертификаты, конфиги и файлы куки. На macOS вирус прячется под видом LaunchAgent и стартует при каждой перезагрузке. Таким образом поиск работы может обернуться и потерей последних сбережений! 😁
Изображение поста
🛡 Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
✔️Хакеры спрятали стилер в фейковый TradingView Premium ✔️ Эксперты нашли опасный для криптопользователей стилер ✔️ Вымогатели пригрозили слить арт-работы ИИ-моделям ✔️ В управлении китайскими роботами нашли уязвимость Новости | AI | YouTube
Изображение поста
🚨 Что такое криптостилеры и как от них защититься?
Криптостилер — это вредоносное ПО, которое ворует seed-фразы, приватные ключи, пароли от бирж и кошельков. Один запуск — и весь ваш криптоактив может быть украден. 🛠 Как это работает? На криптостиллер можно наткнуться через фальшивые кошельки и сайты, сомнительные расширения и боты, взломанный софт, читы. 🛡 Как защититься? - Не храните seed-фразы в заметках или на рабочем столе - Не скачивайте софт с непроверенных источников - Используйте антивирус - Храните крупные суммы на аппаратных кошельках - Проверяйте адреса сайтов, не кликайте на „легкие airdrops“. Берегите свой криптокошелёк — восстановить украденное практически невозможно. #криптобезопасность #стилер @investiruy_ru
Изображение поста
🚨 Осторожно! Мошенники атакуют Reddit: поддельная версия TradingView Premium крадет криптовалюту
🚔 Исследователи из Malwarebytes зафиксировали новую волну атак, в которой злоумышленники распространяют фальшивую версию TradingView Premium, заманивая пользователей Reddit бесплатным доступом к аналитическим инструментам. 🔍 Как работает схема мошенников? 1️⃣ Фейковые объявления и ссылки Мошенники создают публикации в популярных крипто-сабреддитах, предлагая «бесплатную» премиальную версию TradingView. Пользователи получают ссылки на якобы взломанное ПО, которое обещает разблокированные PRO-функции. 2️⃣ Установка вредоносного ПО При скачивании и запуске фальшивого TradingView на ПК устанавливается вирус-стилер, включая Lumma Stealer и Atomic Stealer (AMOS). Эти программы работают скрытно, заражая систему без ведома пользователя. 3️⃣ Кража конфиденциальных данных 📛 Что могут украсть вредоносные программы? ✅ Доступ к криптовалютным кошелькам (MetaMask, Trust Wallet и др.) ✅ Пароли от бирж (Binance, OKX, Bybit) ✅ Логины и пароли из браузеров (Google Chrome, Brave, Firefox) ✅ Данные двухфакторной аутентификации (2FA) 🔴 В чем опасность? Злоумышленники могут перевести криптовалюту с вашего кошелька, получить доступ к биржевым аккаунтам и украсть ваши деньги. Продвинутые стилеры могут обходить антивирусную защиту и маскироваться под обычные процессы Windows и macOS. ⚠️ Как защитить себя? 🔹 Скачивайте TradingView только с официального сайта 🔹 Никогда не устанавливайте взломанное ПО, особенно если оно касается финансов и инвестиций. 🔹 Включите двухфакторную аутентификацию (2FA) на всех биржах и кошельках. 🔹 Используйте антивирус с функцией защиты от стилеров. 🔹 Следите за активностью своих криптокошельков – проверяйте транзакции в блокчейне.
Изображение поста