Гордимся и плачем

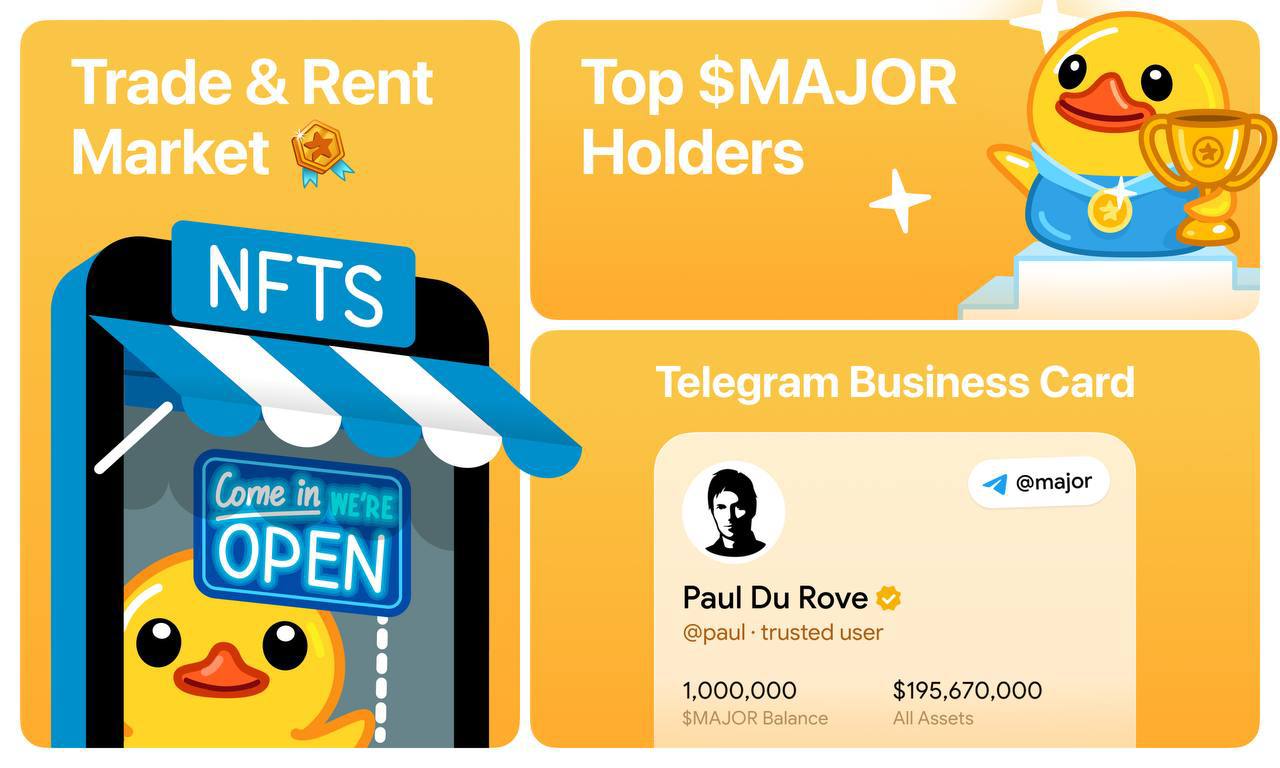
🪙Major поделились своими достижениями ⭐️ Прошло всего 2 месяца с даты листинга. Major сделал больше за первые два месяца, чем другие проекты за первые два года. Давайте вспомним, что именно мы уже сделали на сегодняшний день. 🧢 Лучшие держатели $MAJOR Сразу после листинга наш список Топ-пользователей был преобразован в Топ-держателей $MAJOR . Это сделало возможным первую в истории рейтинговую систему Telegram, основанную на криптоактиве. 💲 Платформа аренды номеров NFT Мы дали возможность нашим пользователям арендовать номера +888 NFT. Владельцы номеров +888 получают токены $MAJOR даже если номер еще не арендован. 🎖️ Достижения НФТ Все достижения, полученные в приложении за последний год, уже можно конвертировать в NFT. Они повлияют на профили пользователей в будущих активностях очень скоро. 🛒 Подарки в Телеграмме Мы первыми запустили торговлю подарками Telegram с нулевой комиссией. ✔️ Визитная карточка Telegram с проверкой Пользователи могут пройти верификацию в Telegram через Major, чтобы повысить надежность своих профилей при ведении бизнеса или простом общении с другими пользователями. Совсем скоро появятся новые функции, которые укрепят связь между всеми частями приложения. Мы делаем вас главными🚀 ➡️Ребят, хочется поздравить и сказать? А как же курс? На фоне всего этого вы совсем про него позабыли 😁 💎 TON в кошельке |✉️ ЧАТ
Изображение поста

🔓 Один ноутбук — и более $6 млрд: как могли взломать Binance

По предварительной версии биржи, все началось с ноутбука DevOps-инженера. Его компрометация могла открыть хакерам доступ к внутренней системе, через которую они инициировали вывод средств. Красть приватные ключи для этого необязательно: достаточно получить возможность заставить инфраструктуру подписывать нужные транзакции. Следов утечки ключей Binance пока не обнаружила. На Ethereum атакующие использовали EIP-7702 — механизм, позволяющий кошельку выполнять код смарт-контракта. Подписанное разрешение активировало вредоносный контракт, который начал выводить активы Одновременно средства уходили в других сетях. По оценке TRM Labs, атака затронула десять блокчейнов, а основную часть средств похитили примерно за 20 минут. Кого подозревают? Хакеров КНДР. Chainalysis отмечает смешивание украденных активов со средствами от взлома Bitget, который связывают с Северной Кореей. Стейблкоины атакующие спешно меняли на ETH, чтобы избежать заморозки эмитентами. Часть USDT даже заложили в Aave и заняли под них ETH. Binance обещает полностью покрыть потери из SAFU и собственных средств. Расследование продолжается. Tokensales | News | Incrypted Plus

🚨 CZ asked Elon Musk to stop joking about the hack of Binance and reminded him of the investments of $500M in the purchase of Twitter.

According to Zhao, the shares of SpaceX (SPCX) received from these investments are now worth over $1 billion, so instead of mockery, he would like to see support from Musk. Co-founder of Binance Yi He added that the annual revenue of the exchange is enough to cover the losses, so there will be no need to sell SpaceX shares. Private Alpha VIP 🪙

💵 Binance взломали на $6,3 млрд: крупнейшая криптокража в истории!

Вчера 29 октября крупнейшая криптобиржа мира Binance подверглась масштабной хакерской атаке. По оценке аналитической компании TRM Labs, злоумышленники вывели активы на $6,36 млрд. Для сравнения: предыдущий рекорд принадлежал взлому Bybit в феврале 2025 года, когда похитили около $1,5 млрд. Масштаб новой атаки оказался более чем в четыре раза больше. 💻 Как удалось вывести миллиарды? По данным расследования, злоумышленники получили доступ к инфраструктуре горячих кошельков Binance и провели переводы сразу в 10 блокчейнах. Основная часть средств была выведена примерно за 20 минут. Первоначально Binance связывала инцидент со взломом ноутбука одного из инженеров, однако дальнейшее расследование выявило дополнительные уязвимости. 💻 Удалось ли остановить хакеров? • $6,3 млрд - предварительный масштаб взлома. • Около $3 млрд - активы, которые удалось заморозить. • Более $2 млрд - средства, остающиеся под контролем злоумышленников. К блокировке похищенных активов подключились Tether, Circle и другие эмитенты стейблкоинов. Аналитики TRM Labs связывают атаку с северокорейской группировкой TraderTraitor, которую ранее обвиняли во взломе Bybit. 📉 Как отреагировал рынок? На фоне новостей Bitcoin опускался к $76 000, а Ethereum и другие крупнейшие криптовалюты также оказались под давлением. За сутки на рынке ликвидировали позиции с кредитным плечом более чем на $1 млрд. Binance временно ограничила вывод средств и заявила, что покроет убытки пользователей за счёт резервов и собственных средств. 📊 Что это значит для инвесторов? Даже крупнейшие криптобиржи остаются уязвимыми перед кибератаками. Инцидент вновь поднимает вопрос хранения активов, зависимости от централизованных площадок и реальной защищённости клиентских средств. Взлом на $6,3 млрд стал серьёзной проверкой доверия ко всей криптоиндустрии. Изменит ли этот случай ваше отношение к криптобиржам? 🔥 - предпочитаю самостоятельное хранение криптовалют ❤️ - продолжу пользоваться крупными биржами 👍 - буду внимательнее распределять активы
Взлом Binance сопоставим со взломами всех CEX вместе взятых за последние 12 лет.
С 2014 по 2026 года было хакнуто 118 централизованных бирж — суммарно с них выведено $6,6 млрд. @prometheus
#РФ #биржи #регулирование
Аксаков считает, что криптобиржи в РФ будут безопаснее зарубежных «Российские биржи будут все равно безопаснее, поскольку они регулируются российским законодательством и будут находиться в российском контуре контроля и регулирования», - заявил председатель комитета Госдумы по финансовому рынку Анатолий Аксаков. Источник @SatoshiNews - главное о крипте Криптокарта | eSIM | BingX
Polygon добавил Solana в свою платёжную платформу
Polygon добавил поддержку Solana в Open Money Stack. Бизнес может принимать банковские переводы, конвертировать средства в стейблкоины в Solana, перемещать активы между поддерживаемыми сетями и отправлять выплаты на банковские счета, карты или кошельки. Расчёты остаются в Solana, а Polygon предоставляет сопутствующую платёжную инфраструктуру. Команды могут использовать весь набор сервисов или подключить только нужные компоненты. 📺 Крипто ТВ 📺
🇷🇺 Aksakov believes that Russian crypto exchanges will be safer because they are regulated by Russian legislation and will be within the Russian control and regulatory framework.
Private Alpha VIP 🪙
⚠️ Trezor нашла шпионский имплант в Safe 5 от CryptoBilis
▪️ Команда Trezor предупредила о возможном вредоносном модуле внутри кошелька Safe 5. Устройство было куплено у реселлера CryptoBilis. ▪️ Ранее через того же продавца распространялись модифицированные кошельки Ledger. Пользователям советуют проверять купленные устройства. ▪️ Покупка крипто-кошельков у неофициальных посредников несёт риск кражи ключей. Безопаснее брать устройства напрямую у производителей. #BTC #Crypto #Ledger SOSUN
🔍 🛡️ Trezor нашла «жучок» в своих кошельках — но не у себя
Компания 28 октября подтвердила: в Safe 5, купленном в августе через Tokopedia у реселлера CryptoBilis, обнаружили лишнюю плату между основной платой и экраном — с сотовым модулем и антенной. Она может считывать экран, включая сид-фразу, и сливать её по мобильной сети. Устройство в Trezor пока не приехало, но владельца опросили по видео — сообщение считают достоверным. Всем, кто брал кошельки у CryptoBilis с марта 2026-го, советуют срочно перевести средства на новый кошелёк. Контекст жёсткий: ранее Ledger подтвердила подмену в устройствах того же продавца, ончейн-аналитики оценили потери в $86+ млн. Trezor уже урезала работу с реселлерами — похоже, цепочка поставок становится главной дырой в безопасности железа.
🔓 Украл USDT — забрал ETH в кредит: как хакер Binance использовал Aave
Атакующий внес 60 млн USDT в залог и занял около $44,6 млн в ETH. Стейблкоины остались в протоколе, а полученные монеты он вывел. Расчет простой: Tether может заморозить USDT, а у ETH нет эмитента с такой кнопкой. Возвращать заем ради залога хакеру необязательно — деньги изначально чужие. После депозита USDT лежат в общем хранилище Aave. Блокировка кошелька хакера их уже не затрагивает. А заморозка самого хранилища ударила бы и по другим пользователям. Кто теперь платит за заем? Пока его покрывает оставленный залог: около $60 млн против $45 млн долга. По оценке LlamaRisk, на момент проверки угрозы вкладчикам не было. Если стоимость залога приблизится к установленному порогу относительно долга, другие участники смогут погасить часть займа и забрать соответствующую часть залога — без согласия хакера. Чтобы атакующий не повторил схему с другими украденными активами, Aave временно ограничила новые депозиты и займы. Вывод средств и погашения продолжили работать. Tokensales | News | Incrypted Plus